tiistai 12. kesäkuuta 2012

Chillaus ei rakenna tulevaisuutta

Jokin aika sitten Ylen A-Talk-keskusteluohjelmassa oli mukana nuori mies, joka sanoi ettei ehdi töihin, koska elämässä on niin paljon muutakin tekemistä. Hänelle työttömyys ei ollut lainkaan vastenmielistä.

Viime viikolla blogiini tuli anonyymi palaute: Ei kiinnosta pitkä työura eikä myöskään kouluttautua useita kertoja, se on vain pelkkää elämän hukkaamista/tuhlaamista. Elämässä on tärkeämpiä ja mukavampia asioita kuin työ.

Enemmistö nuorista haluaa mukaan työelämään, mutta yhä enemmän on niitäkin, joille ns. paskaduunit eivät kelpaa. Trendikäs media-ala tai johtajanpaikka kävisi, mutta miksi tehdä ikävää työtä 7 tuntia päivässä, jos ei ole ihan pakko?

Niin, miksi tosiaan raataa vanhempien lailla töissä, kun vähemmälläkin pärjää? Valtio pitää huolen siitä, ettei kukaan kuole nälkään. Elintasosta tinkimällä jää enemmän aikaa harrastaa ja elämästä nauttimiseen. Löysästi ottaminen, chillaus, on houkutteleva uravaihtoehto.

Suoritus- ja kilpailuyhteiskunta ei sovi kaikille. Kun vanhoja, helppoja perusduuneja ei enää ole, vaihtoehdoksi jää vapaaehtoinen työttömyys tai satunnaiset pätkätyöt, joilla kerätään sen verran rahaa kuin matkustamiseen ja harrastuksiin tarvitaan.

Ihmisellä pitäisi olla oikeus valita elämäntapansa. Ellei halua juosta arjen oravanpyörässä, voi ryhtyä vaikka kalastajaksi ja elää omillaan, kuten vielä 1800-luvulla kaikki joutuivat tekemään.

Ristiriita on siinä, että chillaajat eivät halua elää omillaan. He odottavat, että yhteiskunta kustantaa heille peruspalvelut, kuten koulutuksen, joukkoliikenteen ja terveydenhuollon. Miten A-Talkissa puhunut kaveri olisi tullut studioon, jos bussi- tai taksikuski ei olisi tehnyt paskaduunia hänen kuljettamisekseen? Maailmaa parantavat opiskelijat istuvat pubeissa tai luennoilla unohtaen, miten kokonainen paskaduunarien armeija panee heille olutta, kaataa sitä tuoppeihin, kantaa sen heille pöytiin ja siivoaa heidän jälkiään.

Toivottavasti bussikuskit, lääkärit, poliisit ja lukemattomat muut eri ammattikuntien edustajat eivät ala ajatella, että elämässä on mukavampiakin asioita kuin työ.

Nuorten asenteen ymmärtää, sillä 1980- ja 1990-luvulla syntyneet ovat päässeet valmiiseen maailmaan. Peruspalvelut, koulutus, julkinen liikenne, shoppailu, matkailu, halvat vaatteet, internet ja rajattomat viihdepalvelut ovat heille itsestäänselvyyksiä, koska edellinen sukupolvi (ja globalisaation ansiosta pienipalkkaiset työntekijät) ovat rakentaneet ne heille.

Tällainen elintaso ei kuitenkaan säily itsestään. Euroopan velkakriisi on osoitus siitä, että liian moni elää yli varojensa. Työnteon ja kulutuksen epäsuhta on nyt jo liian suuri. Laajamittainen chillaus vain pahentaa tilannetta.

maanantai 11. kesäkuuta 2012

Kansa raivostui taas - ymmärtämättä miksi

"Pankkitukea Espanjalle -- kansa raivona". Iltapäivälehden lööppi peilaa kansan syvien rivien tuntoja. On kohtuutonta, että Suomi lainaa rahaa Espanjalle talouskriisin torjumiseksi. Eihän siitä ole meille itselle mitään hyötyä... vai onko?


Gallup-vastaajilla riittää kompetenssia neuvoa talouspäättäjiä. Itselläni ei riitä, joten en ota kantaa itse lainapäätöksiin. Mutta sen tiedän, että maailma on nykyään paljon pienempi kuin kultaisella 1980-luvulla. Halusimmepa tai emme, Kreikan ja Espanjan ongelmat näkyvät myös meille. Erillistä Suomen taloutta ei enää ole.

Uutinen kertoo, miten päätös tukea espanjalaisia pankkeja vahvisti euron kurssia Aasiassa. Euron arvo määrää, miten paljon maksamme EU:n ulkopuolelta tuotavista tavaroista, esimerkiksi polttoaineesta. Mitä vahvempi euro, sitä halvempi bensa. Jos euron arvo romahtaa, bensan hinta nousee pilviin.

Entä jos katugallupissa olisikin kysytty: haluatko maksaa bensasta 1,60 vai 3,20 euroa litralta? Voin kuvitella syksyn otsikot: "Bensa rikkoi kolmen euron haamurajan -- kansa raivostui".

Kansa raivostuu joka tapauksessa, koska se ei ymmärrä tilanteen monimutkaisuutta eikä hyväksy talouden realiteetteja. Kansan mielestä oman tulotason pitäisi joka vuosi nousta, verotus ei saisi kiristyä ja julkisten palvelujen pitäisi vähintään säilyä, tai mieluummin parantua.

Se, että suomalaisten keski-ikä nousee ja nuoria kiinnostaa enemmän chillailu kuin ahkerointi vanhempiensa tapaan, ei ole kansan ongelma. Se, että pari miljardia aasialaista haluaa osansa hyvinvoinnista, ei liioin ole kansan ongelma.

Nämä kaikki ovat poliitikkojen ongelmia.

Kansan tehtävänä on vain raivostua.

perjantai 8. kesäkuuta 2012

Vieläkö muistat X-Filesin?

X-Files oli 1990-luvun suosikkisarja. Sen visuaaliset alkutekstit jäivät mieleen ja hypnoottinen musiikki soi vieläkin puhelimen soittoäänenä. Sarja oli ihanasti outo ja kummallinen.

Itse en ollut mikään sarjan fani. Yliluonnollisten ilmiöiden, mutaatioiden, hirviöiden ja ufojen jahtaaminen tuntui aikoinaan niin pöhköltä, että suosiosta huolimatta katselin vain satunnaisia jaksoja. Tarinat toistivat samaa kaavaa, eivätkä juonet itse asiassa olleetkaan kovin tärkeitä. Katsojia kiinnosti sarjan mystinen ilmapiiri sekä Mulderin ja Sculleyn muodostama työpari.

Pari viikkoa sitten Stockmannin levyosastolla oli sarjan kaikista tuotantokausista oma dvd-boxi. Ostin ensimmäisen kauden seitsemän levyä 9,90 eurolla -- ei paha hinta hömpästä.

Ainakin alkupään jaksot näyttivät juuri niin hölmöiltä kuin muistinkin. Ufojen kaappaamia nuoria, tuuletusaukoista tunkeutuva mutantti-ihminen, Jerseyn metsissä elävä apinamainen ihminen, kuolleen pomon aiheuttama poltergeist, Alaskan jääpeitteen alta löytyvä vaarallinen loinen ja niin edelleen. Tekoälyn ohjaama rakennus, joka puolusti itseään (COS eli Central Operating System), oli positiivinen poikkeus kaavasta (episodissa "Ghost in the Machine").

Eniten sarjaa katsoessa pistää silmään arkipäivän teknologian valtava muutos. Sarjaa alettiin tehdä vuonna 1993, joten jaksot kertovat vajaan 20 vuoden takaisesta maailmasta. Miten vanhalta se näyttääkään! Pöytäpuhelimia, hakulaitteita, puhelinluetteloita, C-kasetteja, levykkeitä, kehitettäviä negatiiveja ja niin edelleen. Kun Mulder pohjustaa uutta tehtävää, hän heijastaa valokuvat dioina seinälle. Ja kun Dana kirjoittaa raporttiaan tehtävän jälkeen, hän käyttää merkkipohjaista tekstinkäsittelyä. Näytöt ovat isoja, kömpelöitä kuvaputkimalleja. Muutamassa kohdassa sentään vilahtaa langaton puhelin ja kömpelö kannettava tietokone.

C-kasetti. Mp3-tiedostojen kaukainen edeltäjä :-)

Tekniikka korostuu X-Filesissa, koska agentit käyttävät paljon enemmän viestintätekniikkaa kuin tuon ajan tv-sarjoissa tai elokuvissa keskimäärin. Agentin työ on paitsi hirviöiden jahtaamista metsissä myös tiedonhakua, viestintää ja tallentamista.

Melkein graafinen käyttöliittymä.

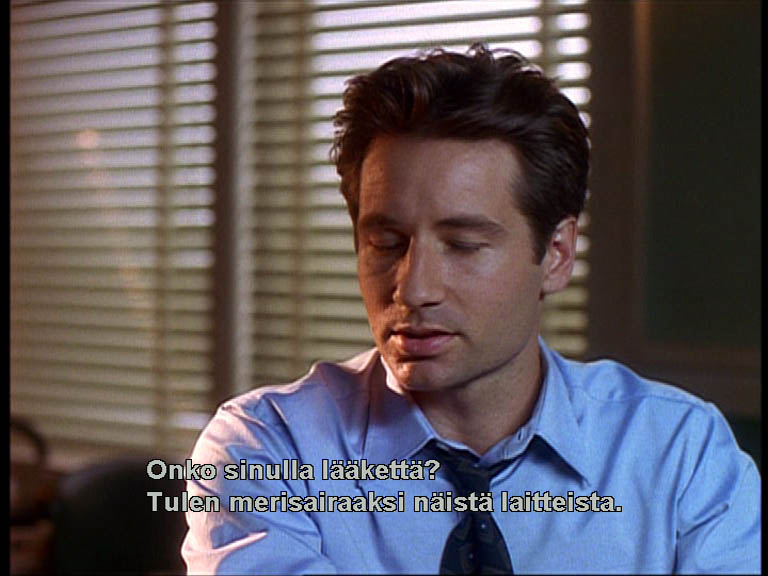
Tiedonhausta puheenollen: miten monta juttua Mulder ja Sculley olisivatkaan ehtineet ratkaista, jos heillä olisi ollut internet ja hakukone! Sarjassa tietoa etsitään mikrofilmeiltä. Vanhoja lehtiarkistoja selataan lukulaitteen näytöllä, kunnes oikea uutinen ja etsityn henkilön kuva löytyy. Väsyttävää, hidasta ja tehotonta. Ei ihme, että Mulder kertoo tulevansa merisairaaksi mikrofilmien selaamisesta:

Mekaaninen tiedonhaku tekee merisairaaksi.

Hakukoneen käyttöliittymä: mikrofilmiä pyörittävä veivi.

Etsitty hakutulos... mutta missä ovat muut tuloslinkit?

Sarjaa katsovat nykynuoret epäilemättä hämmästelevät, miten viime vuosituhannella voitiin löytää yhtään mitään!

Kansanturva? Omaperäinen käännös NSA:lle (National Security Administration).

Myös tv-sarjan tekninen laatu on vanhentunut nopeasti. Alkupään jatksot on kuvattu 4:3 kuvasuhteella. Kuvakohina ja värit kertovat ajan kulumisesta. Tänään sarja kuvattaisiin digitaalisena teräväpiirtona ja monikanavaäänillä. Av-tuotannon  kehitys on ollut ällistyttävän nopeaa. Siksi X-Files näyttää paljon vanhemmalta kuin mitä se onkaan.

Internet, langaton viestintä ja teräväpiirto ovat muuttaneet maailman, mutta jotain on sentään säilynyt. X-Filesin luoma epäluulon ja salailun ilmapiiri on yhä vallalla. Netin avoin tiedonvälitys ei ole hälventänyt epäluuloja, pikemminkin päinvastoin. Vuoden 2001 terrori-iskut olivat kuin suoraan 9/11-jaksosta. Ei ihme, että moni amerikkalainen uskoo iskujen olleen hallituksen salaliitto.

Sarjan teko loppui vuonna 2002.

torstai 7. kesäkuuta 2012

Ei paniikkia Linked-inin salasanavuodosta

Vaihda salasanasi! Äkkiä! Ja tee se kaikkialle, missä olet salasanaa käyttänyt.

Uutinen kuulostaa niin tutulta. Tällä kertaa syynä on Linked-In-palvelusta vuodetut miljoonat salasanat. Mutta vaikka olisit palvelun käyttäjä, ainakaan toistaiseksi paniikkiin ei ole mitään syytä. Relax.

Venäläinen hakkeri väittää varastaneensa 6 458 020 salasanaa suositusta Linked-In some-palvelusta. Todistaakseen tekonsa hän on julkaissut salasanojen sha-1-tiivisteitä, joista voi murtaa varsinaisia salasanoja.

Käyttäjätunnuksia ei ole julkaistu, joten vaikka murto onnistuisi, suurta vaaraa ei ole. Salasana ilman käyttäjätunnusta on kuin avain, josta ei tiedetä mihin lukkoon se kuuluu.

Jos hakkerilla todella on hallussaan myös vastaavat käyttäjätunnukset, hän voi itse aiheuttaa vahinkoa Linked-Inin käyttäjille. Hän voi myös myydä tietoja oikeille rikollisille. Linked-inin tunnuksilla tuskin on suurta taloudellista arvoa, koska verkostoitumiseen liittyvästä palvelusta ei voi edes ostaa mitään (paitsi palvelua itseään).

Toinen riski on siinä, että paljastuneita salasanoja voi käyttää apuna uusissa tietomurroissa lisäämällä ne kokeiltavien listalle (ns. sanakirjahyökkäys). Mutta tällöinkin riski on pieni, sillä murtuneet salasanat ovat joka tapauksessa niitä helpoimpia, joita hakkerit muutenkin osaavat kokeilla.

Käytän Linked-Iniä niin vähän, että salasanani oli heikko ja pysynyt samana vuodesta 2003 lähtien. Silti sitä ei löytynyt murrettujen listalta. Ilmeisesti hakkerilla on vain pieni osa koko salasanakannasta.

Linked-inin pörssikurssi muuten nousi eilen 0,09 %, mikä kertoo markkinoiden reaktiosta riskiin.

Olipa riski miten pieni tai suuri tahansa, Linked-In-salasana kannattaa toki vaihtaa. Niin tein itsekin. Mutta paniikkiin on aihetta vain median otsikoissa.

PS. Salasanan vaihtotoiminto löytyy ikkunan oikeasta ylänurkasta. Oman nimen vieressä on alaspäin osoittava kolmio, josta pitää valita Settings. Linked-Inin käytettävyys ei ole kovin korkealla tasolla, mutta ehkä se on tarkoitettu erottelemaan ammattilaiset tavallisista tossunkuluttajista?

keskiviikko 6. kesäkuuta 2012

Some-viestisi vaikuttavat

Onkohan näillä nettikirjoituksillani mitään vaikutusta? Sitä pohtii varmaan jokainen some-aktiivi ja bloggaaja.

Yksittäisinä teksteinä vaikutus voi olla vähäinen, mutta tilastollisesti jokainen twiitti, statuspäivitys, foorumiviesti ja blogipostaus vaikuttavat. Käyttäjien nettikirjoittelua seurataan, analysoidaan ja arvioidaan yhä laajemmin. Jokaisella viestillä on jokin vaikutus, ainakin yhdessä muiden kanssa.

SAS institute on erikoistunut tietolouhintaan ja sen visualisointiin. Kuukausi sitten osallistuin heidän järjestämäänsä tilaisuuteen Amsterdamissa, jossa käsiteltiin myös nettiviestinnän analysointia. Materiaali on tyypillistä big data -kamaa: valtavasti tietoa, joka ei taivu sql-tauluiksi eikä tietokannoiksi. Mutta sitäkin voidaan pyöritellä sopivilla ohjelmilla, jopa reaaliajassa.

YK:n innovaatiohankkeen Global Pulsen Robert Kirkpatric kertoi, miten Twitterin käyttö näkyy Indonesiassa. Kaaviosta näkyy ruokaa käsittelevien twiittien määrä Ramadan-kuukauden aikana:

Ruokaan liittyvät twiitit Ramadanin aikana.

Kun paastokuukausi alkaa, kaikki puhuvat ruuasta ja syömisestä. Ramadanin loppuessa viestien määrä romahtaa, sillä kaikilla on niin kiire syödä, ettei kukaan ehdi twiitata!

Kirkpatric näytti myös jakartalaisten twiittien sijaintitiedoista piirretyn graafin. Vaikka ainoastaan 15 % twiittaajista pitää sijaintitoimintoa käytössä, twiittien perusteella voitiin piirtää pääkaupungin tieverkosto. Ihmisillä on aikaa twiitata ruuhkissa jonottaessaan.

Nettiteksteistä voi myös ennustaa. Kirkpatric oli tutkinut blogi- ja foorumikirjoituksia työpaikoilta, joissa tehtiin henkilövähennyksiä. Irlannissa kirjoitusten sävy muuttui huolestuneeksi viisi kuukautta ennen irtisanomista. Kaksi kuukautta myöhemmin sävy vaihtui hämmentyneeksi ja kolme kuukautta irtisanomisen jälkeen näkyi piikki lomamatkojen peruuttamisessa.

Esittelijä näytti analysointiohjelmaa, joka seurasi reaaliajassa tapahtumasta lähetettyjä twiittejä:


Vihreä kuvaa myönteisten twiittien määrää, punainen kielteisten. Nouseva käyrä on kumulatiivinen tulos. Analyysiä ohjataan iPadiltä, jonka reuna pilkottaa kuvan alareunassa. Laite toimii helppona käyttöliittymänä varsinaiseen tietovarastoon.

Pyysin esittelijää analysoimaan vastaavasti hollanninkieliset Nokia-aiheiset twiitit (huomaa näppärä Logitechin näppäimistö, joka saa iPadin näyttämään läppäriltä):


Keltainen väri kuvaa neutraalia, vihreä myönteistä ja punainen kielteistä:


Vasemmalla näkyy yhteenveto, oikealla myönteisten ja kielteisten viestien erotus sekä alhaalla yksittäiset twiitit. Kaiken negativiisen julkisuuden jälkeen Nokiasta twiittailtiin yllättävänkin myönteisesti. Kuvassa pystypalkit on piirretty 15 minuutin välein, joten niistä voi tarkastella tilanteen muuttumista koko ajan. Analysoija tuntee nettikansan pulssin melkeinpä kädellään.

Twiittien analysointi ei ole aivan eksaktia, koska samat sanat voivat tarkoittaa eri asioita (puhutaanko yhtiöstä vai Nokian kaupungista?). Jokainen kieli vaatii oman analysointimodulinsa, myös suomea voidaan seurata. Analysoija voi rajata otosta avainsanojen, sijainnin tai linkkien perusteella:


Kaikkea sosiaalista mediaa voidaan analysoida samalla periaatteella. Esimerkiksi aiheesta eniten kirjoittaneet bloggaajat sekä news- ja foorumikirjoittajat saadaan top 5-taulukkoon:


Erittäin mielenkiintoista on seurata aikajanalla (jota vieritetään iPadin näytöllä sormin), miten kirjoittajien asenne (väri) ja viestien määrä (pallon koko) on muuttunut:


Esittelijä kertoi, miten Deutsche Telekomilla on 37 hengen osasto, joka seuraa jatkuvasti nettikirjoittelussa tapahtuvia muutoksia ja vastaa henkilökohtaisesti viesteihin, jotka erottuvat massasta joko hyvin kriittisinä tai erityisen myönteisinä.

Nettimedian seurantaa käyttävät hyväkseen monet suomalaisetkin yritykset. Ensi kerralla kun kirjoitat jotain nettiin voit olla lähes varma siitä, että ainakin tietokone noteeraa viestisi. Se päätyy omalta osaltaan tilastoihin ja kenties jonkun oikean päättäjän iPad-näytölle. Sitten onkin jo lähellä, että twiitti vaikuttaa päätöksentekoon.

Ja vielä: kun yrityksillä on käytössään tämän tason teknologiaa, mitä mahtaakaan olla eri valtioiden tiedustelupalveluilla? Niitä kiinnostaa vähintään yhtä paljon se, mitä toisen valtion kansalaiset ajattelevat ja tuntevat.

tiistai 5. kesäkuuta 2012

Flame tulee päivittämällä

Virusalalla tapahtuu harvoin mitään todella uutta. Pankkitroijalaiset ja muut haitakkeet ovat ikäviä, mutta yleensä ne vain toistavat samaa vanhaa kaavaa. Ainoa ongelma niiden pysäyttämisessä on koko ajan lyhentyvä aikaikkuna -- haittaohjelmien elinikä kun lasketaan tunneissa. Jos torjunta ei ehdi reagoida aamupäivällä, iltapäivällä on jo myöhäistä. Alkuperäinen haitake on hävinnyt ja sen tilalla on uusi. Ikävää, mutta rutiinia ja siksi tylsää.

Viime viikolla Lähi-idästä löytynyt Flame on kuitenkin aiheuttanut väristyksiä koko tietoturva-alalle. Joidenkin selkäpiissä ne ovat kylmiä, jotkut ovat innoissaan. Vihdoin jotain uutta ja pirullisen karmivaa.

On käynyt ilmi, että Flame-vakoiluohjelma on levinnyt väärennetyn Windowsin päivityspalvelun kautta. Täysin päivitetty Windows 7-työasema, johon käyttäjällä itsellään on vain perusoikeudet, on voinut saada tartunnan, koska haittaohjelma on jaettu Windowsin virallisten päivitysten joukossa.

Miten ihmeessä se on mahdollista? Onko Microsoftille murtauduttu?

Tähän mennessä tiedetään seuraavaa: Flame-haitake on perustanut yrityksen sisäverkkoon oman palvelimen ja ohjannut työasemien päivityskyselyt kulkemaan sen kautta. Aidot päivitykset on haettu Microsoftin oikealta palvelimelta, mutta Flame on pystynyt ujuttamaan joukkoon oman koodinsa ja saastuttamaan muutoin täysin puhtaat koneet (tietenkin vain lähiverkon sisällä).

Normaalisti päivityksiä tarkistava työasema ottaa yhteyden suoraan Microsoftin palvelimeen. Flame on huijannut lähettämällä kyselijälle wpad-protokollan (web proxy auto-detection protocol) kautta väärän, sisäverkon palvelimen osoitteen. Harhautukseen on riittänyt jopa ikivanha netbios-nimi.

Kaikella tällä ei olisi merkitystä, ellei Microsoft olisi tehnyt pahaa virhettä. Se on jakanut Terminal services -palvelun käyttäjille varmennetta, joka on tarkoitettu yhteyksien salaamista varten. Epähuomiossa varmenteeseen oli kuitenkin jäänyt myös oikeus allekirjoittaa ohjelmia Microsoftin nimissä. Normaalisti allekirjoitus takaa, että ohjelma on eheä ja aito, joten Windows ajaa ne lupaa kysymättä admin-oikeuksilla.

Bitti, jonka piti olla nolla, onkin ollut ykkönen (tai päinvastoin).Viimekädessä kyse on siis teknisesti mitättömästä virheestä, jolla on kuitenkin laajat seuraukset.

Periaatteellisella tasolla asia on äärimmäisen vakava. Jos varmenneketjuun ei voi enää luottaa, päivitysten jakelu (ja sitä kautta koko Windowsin turvallisuus) romahtaa. Microsoft on korjannut ongelman sulkemalla virheellisten varmenteiden käytön -- mutta tämä on tehty juuri kyseisen päivityspalvelun kautta. On siis täysin mahdollista, että Flamea etähallinnoiva taho (epäilemättä jonkin maan tiedustelupalvelu) voisi estää korjauksen perillemenon saastuneissa koneissa.

Päivityspalvelun haavoittuminen on vakava juttu, koska sen kerran tapahduttua ei tulevien korjausten toimivuudesta voi enää koskaan olla täyttä varmuutta.

Kaikeksi onneksi näyttää siltä, että tällä kertaa selviämme säikähdyksellä. Flame on kohdennettu vain Lähi-idän maihin. Saastuneita koneita (ainakin sellaisia, joissa haitake on aktiivisessa toiminnassa) on alle tuhat. Lisäksi Flamen levittäminen vaatii ensimmäisen koneen saastuttamista jollain perinteisellä tavalla, joten kotikäyttäjät ja työasemansa turvallisuuden varmistaneet yritykset ovat turvassa.

Silti tapahtuneella on laajat vaikutukset. Epäilemättä myös Apple ja Linux-distrojen valmistajat käyvät parhaillaan kuumeisesti läpi omia varmenteita tutkiakseen, onko niissä vastaavia virheitä. Paljastunut uusi hyökkäystapa kiinnostaa takuulla myös rikollisia (muitakin kuin valtion palveluksessa olevia sellaisia), mutta siitä on iloa vain, jos käytettävissä on koodin allekirjoitukseen kelpaava varmenne.

Nettisodan kynnyksellä tapahtuma pakottaa kysymään, onko meillä aavistustakaan siitä miten haavoittuvia tietojärjestelmämme lopulta ovat? Onko vastaavia uusia hyökkäystapoja ja niillä jaettuja haitakkeita muitakin, kenties juuri meidän yrityksessä? Ovatko kiinalaiset ja venäläiset kehittäneet vastaavia kyberaseita? Tähän asti tietoturvalla on yritetty suojautua lähinnä nettirikollisia vastaan. Armeijat ja tiedustelupalvelut ovat sen kokoluokan vastustajia, että virustorjuntaohjelmat näyttävät lähinnä hernepyssyiltä.

Tapahtunut pakottaa pohtimaan tietoturvan fundamentteja ihan uudesta, pelottavasta näkökulmasta.

perjantai 1. kesäkuuta 2012

USA otti D-aseet käyttöön

Marraskuun 16. päivän iltana 1988 olin mukana radion keskusteluohjelmassa, jonka aiheena olivat tietokonevirukset. Paria viikkoa aikaisemmin amerikkalainen opiskelija oli pelästyttänyt koko madollaan, joka halvaannutti puolet silloisen internetin unix-palvelimista. Jos vastaava tapahtuisi tänään, koko maailma pysähtyisi.

Minun ja toimittajan lisäksi studiossa olivat silloinen tietosuojavaltuutettu Anna-Riitta Wallin, Sara Heinämaa sekä kaksi lääketieteen edustajaa. Tämän päivän silmin katsottuna varsin erikoinen kokoonpano, mutta tietokonevirukset olivat tuolloin vielä outoja ja eksoottisia.

Tapahtuma jäi mieleeni siksi, että mainitsin virukset potentiaalisena sodankäynnin välineenä. Kutsuin niitä D-aseiksi aiempien ABC-aseiden tapaan (atomic, biologic, chemical).

Enää ei tarvitse spekuloida. Jokainen tietokoneenkäyttäjä on törmännyt viruksiin ja D-aseista on tullut totta. Yhdysvallat ja Israel ovat jo vuosien ajan käyneet digitaalista sissisotaa Irania vastaan ja vakoilleet Lähi-idän maita kehittyneillä haittaohjelmilla.

Yhdysvallat on avannut Pandoran lippaan digitaalisella sodanjulistuksellaan. Ottamalla ensimmäisenä käyttöön D-aseet se antaa esimerkin, jota muutkin valtiot tulevat seuraamaan. Ilmankos Suomikin ilmoitti jo viime syksynä verkkopuolustuksen uudesta strategiasta, johon sisältyy myös omien haittaohjelmien kirjoittaminen ja netissä hyökkääminen. Turvallisuusuhkat ovat muuttumassa tavalla, joka saa keskustelun varuskuntien säilyttämisestä näyttämään kovin vanhanaikaiselta.

Sotilaallisen toiminnan laajeneminen uudelle alueelle on aina huono uutinen. Iranin ydinohjelman sabotointi tuntuu varsin vähäpätöiseltä syyltä näin isolle linjamuutokselle. Parhaassakin tapauksessa virus onnistuu lykkäämään hanketta vain muutamalla vuodella. Digitaalisen sodankäynnin lähtölaukauksen vaikutukset voivat olla peruuttamattomia ja pitkävaikutteisia, kuten ABC-aseissa on nähty.

Ehkä Yhdysvalloissa ajatellaan, että on vain ajan kysymys milloin kaikki valtiot ryhtyvät nettihyökkäyksiin, ja siksi sen kannattaa toimia ensimmäisenä. Tai ehkä Kiina on jo tehnyt omat siirtonsa, jotka eivät vain ole paljastuneet julkisuuteen. Jo vuonna 2001 epäiltiin, että Kiinalla olisi ollut jotain osuutta Nimda- eli Code Red -madon syntyyn.

USAn liike on kuitenkin vaarallinen, sillä D-aseissa länsimaat ja erityisesti Yhdysvallat itse on hyvin haavoittuvia. Virusten kehittäminen ei vaadi samanlaisia taloudellisia resursseja kuin ABC-aseiden tai kauko-ohjattavien lennokkien. Hyökkäämällä itse ensimmäisenä siitä tulee legitiimi kohde monille muille valtioille ja ääriryhmille. Mitä kehittyneempi valtio, sitä suurempi vaara. Iranissa mato voi lamaannuttaa ydintehtaan, mutta lännessä koko kansantalouden.

D-aseet on otettu esiin, eikä tästä seuraa mitään hyvää. Onhan oma palomuurisi päällä?

Ps. Mahtaisiko jostain Ylen arkistosta löytyä tuo vanha viruskeskustelu? YLE oli sen suhteen todellakin aikaansa edellä.