Näytetään tekstit, joissa on tunniste identiteettivarkaus. Näytä kaikki tekstit

perjantai 22. huhtikuuta 2022

Kummallinen henkilötietojen vuoto - viranomaiset vaikenevat

F-Securen SAFE-palvelun käyttäjät hätkähtivät tänään, kun he saivat punaisella merkityn vakavan varoituksen henkilötietojensa vuotamisesta. Erikoisinta oli, että vuotaneen palvelun nimenä luki vain "Salassa pidettävä palvelu". Vuotaneiden henkilötietojen joukossa oli sosiaaliturvatunnus, mikä teki vuodosta huolestuttavan.

Mediassa ei kuitenkaan ollut mitään uutista. Kukaan ei myöskään ole saanut GDPR-lakien mukaista ilmoitusta, joka tietovuodon paljastuttua tulee lähettää henkilöille, joiden oikeudet ovat vaarassa. Mistä ihmeestä on kyse?

Olen silloin tällöin tarkistanut omat tietoni F-Securen Identity Theft Checker -palvelusta, samoin kuin suomalaisesta Badrap.io:sta ja Have I been pwned -palvelusta. Kertatarkistus on niissä kaikissa ilmainen. F-Secure näytti myös omien tietojeni olevan vuodettujen joukossa:

F-Secure raportti

Mikä erikoisinta, F-Secure kertoo peräti kahdesta "julkistamaton palvelu" -vuodosta, joista edellinen oli jo maaliskuussa. Uudempi on päivätty huhtikuulle, ja siinä on mukana "sosiaaliturvatunnus".

Sellaista ei ole käytetty enää pitkään aikaan. Nykyään kyseessä on henkilötunnus, koska se on erkaantunut kauas alkuperäisestä työeläke- ja sosiaaliturvakäytöstä.

Voi kuvitella, että jos vuoto on vakava, poliisi estää siitä tiedottamisen vedoten tutkinnallisiin syihin. Tämä peruste ei kuitenkaan voi ohittaa GDPR:ää. Edes kansallinen turvallisuus ei siihen riitä, kuten saatiin juuri havaita. Tietosuojavaltuutettu antoi ulkoministeriölle huomautuksen, koska se oli lykännyt Pegasus-urkintaohjelman kohteeksi joutuneiden diplomaattien informointia. GDPR ei tunne kansallista etua salailuperusteena. 

Henkilötunnusta käytetään vain kotimaisissa palveluissa, joten kyse ei voi olla mistään amerikkalaisesta nettijätistä. Lähinnä vain operaattori, pankki ja viranomaiset tallentavat henkilötunnuksia, eikä omani ole aiemmin ollut mukana tietovuodoissa. Mistä ihmeestä on kyse?
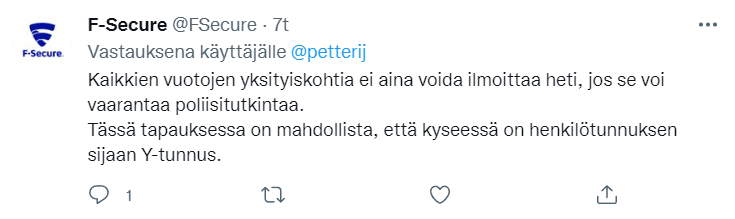
Kyseessä voikin olla Y-tunnus??

F-Securen twiitin mukaan kyseessä voikin olla Y-tunnus. Miten ihmeessä yhtiö sotkee HETUn ja Y-tunnuksen? Niillä on todella iso ero, sillä Y-tunnus on julkista tietoa kun taas HETUn käyttöä pyritään välttämään. 

Y-tunnuksen vuotaminen henkilötietojen mukana viittaa siihen, että kyse olisi viranomaisen tiedoista. Hyvin erikoista. Luulisi tietosuojavaltuutetun ja poliisin selvittävän asiaa.

Twiitissään F-Secure antaa ymmärtää, että poliisi ei ehkä halua julkistaa tietoja. Herää kysymys, mistä F-Secure sitten on saanut vuodetut tiedot ja miksi se itse rikkoo poliisin ohjetta tiedottamalla asiasta suoraan vuodon uhreille?

Lisäys 26.4.22: Vihdoin tuli uutinen, jonka mukaan kyse olisi jostain hotellien toimittajan (?) järjestelmästä, johon on murtauduttu 10-14.2.2022. Asia olisi paljastunut 9.4., minkä jälkeen siitä on raportoitu tietosuojaviranomaiselle ohjeen mukaisesti 72 tunnin kuluessa eli 12.4.2022. Uutisen mukaan asiakkaisiin on otettu yhteyttä sähköpostitse ja että kyse on yhteystietojen lisäksi päivämääristä, jolloin asiakas on yöpynyt hotellissa. 

Jotain outoa tässä on silti, koska F-Securen ilmoituksen mukaan minunkin tietoni ovat olleet mukana vuodossa, jopa henkilötunnus (tai Y-tunnus?), enkä ole saanut mitään ilmoitusta.

torstai 17. maaliskuuta 2022

Yksi identiteettivarkaus lisää

Juttelin eilen identiteettivarkauden uhriksi joutuneen nuoren naisen kanssa. Hänen passinsa oli varastettu ullakkomurron yhteydessä ja sen tiedoilla alettiin nostaa lainoja yhdeksän kuukautta myöhemmin.

Nainen syyllisti itseään, koska oli säilyttänyt passia ullakolla. Se oli ehkä vähän varomatonta, mutta hän ei missään tapauksessa itse ollut syyllinen. Oikea syyllinen oli varas. Ihmisten pitää lopettaa itsensä syyllistäminen ja nähdä, että tekijät ovat rikollisia. Varmuuden vuoksi kannattaa toki säilyttää passia kotona, sillä luultavasti asuntomurrot ovat harvinaisempia kuin ullakkomurrot, mutta kumpiakin tapahtuu.

Nainen ihmetteli, miksi henkilötunnuksen avulla pystyy edelleen tilaamaan tavaroita ja hakemaan lainoja toisen nimissä. Se on hyvä kysymys. Luotollisten palveluiden kohdalla myöntäjän pitäisi tarkistaa henkilöllisyys riittävän turvallisesti. Nimi, kotisoite, puhelinnumero ja henkilötunnus ilmeisesti riittävät monelle, vaikka osa tiedoista on helppo selvittää julkisista lähteistä.

Juuri sen vuoksi jokaisen kannattaa laittaa oma rekisteriturvallisuutensa kuntoon ja selvittää, mitä henkilötietoja heistä on saatavissa.

Käsittääkseni henkilötunnus on vain yksi henkilötieto, jonka varassa luottopäätöksiä tehdään. Se ei varsinaisesti ole avain petokseen eikä rikoksen mahdollistaja. Se ei todenna hakijan henkilöllisyyttä, mutta ilmeisesti painaa edelleen liikaa kokonaisarvioinnissa.

Uhri oli tehnyt rikosilmoituksen netissä. Hän ei kuitenkaan saanut poliisilta mitään neuvoja, miten suojautua. Apu löytyi lopulta Rikosuhripäivystyksestä. He neuvoivat ottamaan omaehtoisia luottokieltoja (jotka joutuu itse maksamaan) ja suojaamaan kotiosoitteen sen muuttamista vastaan. Ohjeita on koottu myös Tietovuotoapu-sivulle. Kirjassani Digiajan tietosuoja (Tammi 2022) olen käsitellyt aihetta yhden luvun verran. 

Jotain myönteistä kehitystä oli sentään tapahtunut. Uhri kertoi saaneensa veloitukset kiistettyä rikosilmoitusta näyttämällä, eikä hän joutunut riitelemään ja todistamaan syyttömyyttään. Se on hyvä, mutta tekojen ei pitäisi ehtiä näin pitkälle alunperinkään.

Vastaamon katastrofi nosti identiteettivarkaudet otsikoihin ja tuoreen uutisen mukaan uhrien tiedoilla on tehty petoksia. Suhtautuminen viranomaisissa ja kauppiaissa on muuttunut uhreja paremmin ymmärtäväksi, mutta parantamisen varaa tuntuu vielä olevan.

Suurin ihmetys on kuitenkin tämä: miten toisen henkilön nimissä voi ottaa lainoja tai tilata tavaroita ilman vahvaa tunnistamista? Hallitus puuhastelee sukupuolineutraalin henkilötunnuksen kanssa, mutta rikoksen uhrien auttaminen on jäänyt puolitiehen. 

perjantai 13. marraskuuta 2020

Vihdoinkin toimia identiteettivarkaita vastaan

Vastaamon onnettomalla tietovuodolla on hyviäkin puolia. Vihdoin -- siis vihdoin! -- valtio on ryhtymässä toimiin identiteettivarkaita vastaan. Ongelma paljastui jo syksyllä 2011, kun nettiin vuodettiin suuri joukko henkilötietoja. Aluksi niiden käyttö oli satunnaista, mutta lopulta huumehörhöt keksivät, miten helppoa on tilata tavaraa uhrin nimissä ja myydä se eteenpäin.

Ongelma on ollut hyvin tiedossa. Verkkokaupat haluavat tehdä ostamisen mahdollisimman helpoksi, eivätkä vaadi ostajan vahvaa tunnistamista. Tuote myydään laskulla, jota varten luottokelpoisuus tarkistetaan henkilötunnuksen perusteella. 

Sopiva hetki tiukennuksiin olisi ollut syyskuussa 2015, jolloin identiteettivarkaus lisättiin rikoslakiin. Sekin tapahtui kansainvälisen sopimuksen velvoittamana ja Suomen pykälä jäi hampaattomaksi. Rangaistus on niin lievä, ettei poliisi voi käyttää pakkokeinoja ja uhrin on osoitettava, että identiteettivarkaus on aiheuttanut merkittävää haittaa.

Tilauspetokset ovat aina olleet rikoksia, identiteettivarkauden pykälä liittyy lähinnä netin valeprofiileihin ja muuhun kiusantekoon. Lisäksi pykälä tekee tilauspetoksen tapauksessa asianomaisen, huijattu kauppias ei ole ainoa uhri.

EU tuli tässäkin avuksemme. PSD2-direktiivi velvoittaa vahvaan todennukseen pankkiasioinnissa. Pelkkä salaa kopioitu tunnuslukutaulukko ei enää riitä.

Nyt verkkokauppojen porsaanreiät halutaan vihdoin tukkia. Jatkossa vahvaa tunnistautumista edellytettäisiin kaikkien kuluttajaluottosopimusten tekemiseltä. Pitäisi olla niin, ettei ilman vahvaa tunnistamista verkosta tilattu tuote tai palvelu ole perintäkelpoinen. Se kannustaisi kummasti kauppoja pankkitunnusten tai mobiilivarmenteen käyttöön.

Luotto- ja tietojenluovutuskiellot ovat hajallaan eri puolilla nettiä, osa kielloista on jopa maksullisia lisäpalveluita. Nämä halutaan jatkossa keskittää yhteen paikkaan. Toivottavasti valtio velvoittaa luottotietoyhtiöt tarjoamaan kieltopalvelun veloituksetta.

Kaikki nyt korjattavat ongelmat ovat olleet tiedossa jo vuosia, hallitukset eivät vain ole tehneet niille mitään. 

Tämäkin hallitus olisi ehkä havahtunut ongelmaan aikaisemmin, ilman Vastaamon tietomurtoa, jos hallitukseen olisi nimitetty digi- ja tietoturvaministeri nykyisen Eurooppa- ja tasa-arvoministerin sijaan. Jälkimmäinen sopi kuitenkin paremmin yhden hallituspuolueen agendaan.

torstai 9. marraskuuta 2017

Oma luottokielto tuo lisäsuojaa identiteettivarkauksia vastaan

Identiteettivarkaus tarkoittaa toisen henkilötietojen käyttöä ilman lupaa. Jos tietoja käytetään taloudellisen edun hankkimiseen, kyseessä on petos. Suuri taloudellinen arvo tai uhrille koituva vahinko voi tehdä teosta törkeän. Valitettavasti näitä tapauksia on yhä enemmän.

Lisäsuojaa rikollisia vastaan voi hankkia omaehtoisella luottokiellolla. Se on syytä tehdä viimeistään silloin, mikäli lompakko henkilöpapereineen varastetaan, tai jos tietää henkilötunnuksensa ja muiden kriittisten tietojen vuotaneen nettiin. Kannattaa googalata omaa hetua ja tarkistaa, löytyykö se netistä.

Luottohäiriömerkintöjä ylläpitävät Suomessa Suomen Asiakastieto Oy ja Bisnode. Listalle joutuu, mikäli laiminlyö kulutusluottojen maksamisen (esim. luottokorttilasku yli 60 päivää myöhässä) tai laiminlyö oikeuden määräämien korvausten maksamisen. Myös ulosoton tiedot päätyvät jossain vaiheessa rekisteriin.

Kauppias voi turvata selustansa ostamalla luottotietojen tarkistuspalvelun jommalta kummalta yritykseltä. Saatuaan tietää, että asiakkaalla on luottohäiriömerkintä, hän yleensä kieltäytyy myymästä tavaraa laskulla, osamaksulla tai tekemällä luotollista sopimusta kuten kännykkäliittymän avaamista. Luottorekisteri tarkistetaan yleensä myös asunnon vuokrasopimusta tehtäessä.

Henkilö, joka haluaa suojata itsensä, voi pyytää luottokieltomerkintää itselleen joko siksi, että haluaa estää oman velkaantumisensa tai siksi, että pelkää tietojensa väärinkäyttöä. Omaehtoinen luottokielto (lyhyemmin OLK, Oma luottokielto) on voimassa kaksi vuotta kerrallaan. Suomen Asiakastieto Oy veloittaa palvelusta 19,90 euroa, Bisnode tarjoaa sen ilmaiseksi. Asiakastiedon luottokiellon voi hakea web-lomakkeella (pankkitunnisteet tarvitaan), Bisnodelta haku pitää tehdä kirjallisesti ja mukaan liittää kopio esimerkiksi ajokortista. Bisnode halutaa myös tietää syyn (velkaantumisen vai väärinkäytösten estäminen).

Molemmilta saa kirjallisen todistuksen, jonka mukaan merkintä on vapaaehtoinen. Sitä näyttämällä myyjä luultavasti suostuu tekemään kaupat tai avaamaan liittymän, vaikka kieltomerkintä rekisteristä löytyykin. Siis luultavasti. Todistus on pelkkä paperi, ei itsessään mikään aitoustodistus. Joka tapauksessa paperi saa myyjän tarkistamaan ostajan henkilöllisyyden tavallistakin tarkemmin. Netistä tilattaessa todistuksella ei tietenkään ole merkitystä.

Muutenkin merkinnän hyöty on rajallinen, sillä päätöksen luotollisesta myynnistä tekee aina kauppias itse. Kaikki eivät tarkista luottohäiriöitä lainkaan, osa tarkistaa vain Asiakastiedon ja osa Bisnoden rekisterin. Varmuuden vuoksi kielto pitäisi asettaa molemmille, eikä sen tehosta siltikään ole varmuutta. OLK vaikeuttaa henkilötietojen väärinkäyttöä, mutta ei estä sitä.

Asiakastiedon oma luottokielto -todistus.

Hain oman luottokiellon maaliskuussa 2015. Sen umpeutumisesta ei tullut mitään ilmoitusta, ei edes sähköpostiin. Kansalaisen pitää itse olla valppaana ja suojata itseään, vaikka asian pitäisi olla päinvastoin.

Jos omaehtoinen kielto tuottaa ongelmia eikä todistuksen näyttäminen auta, merkinnän voi perua, mutta peruutus pitää tehdä netistä pankkitunnisteilla. Huijarin on siten liki mahdoton peruuttaa uhrin asettamaa kieltoa.

Luottotietojen käytöstä säädetään laissa (Luottotietolaki). Huomio kaikki kansanedustajat! Oma luottokielto kaipaa päivittämistä. Kiellon pitäisi olla ilmainen, helposti verkosta asetettavissa ja myyjällä velvollisuus tarkistaa asia, tai kärsiä itse mahdolliset luottotappiot. Identiteettivarkaudet yleistyvät nopeasti, eikä ongelmaa nujerreta sillä, että syksyllä 2015 valeprofiilin perustaminen toisen nimellä kriminalisoitiin.

Tarvitaan paljon vahvempia toimia, sillä verkkopetoksista aiheutuu uhrille pahimmassa tapauksessa vuosikausien piina.

tiistai 22. marraskuuta 2016

Ratkaisuja Postin todennusongelmaan on, muilla vielä hankalampaa

Edellinen postaukseni Postin osoitemuutoksista herätti keskustelua, ja hyvä niin. Miten estää huijareita ja kiusaajia tekemästä valheellisia osoitemuutosilmoituksia niin, ettei prosessi samalla muutu liian hankalaksi oikeiden muuttajien kannalta?

Postille terveisinä kaksi ideaa, toinen blogin kommenteista ja toinen Twitteristä. Ensinnäkin posti voisi paperisen muuttoilmoituksen saatuaan lähettää ilmoituksen muuttajan vanhaan osoitteeseen. Pelkkä ilmoitus "teidän muuttoilmoituksenne on vastaanotettu ja rekisteröity, jos asiassa on epäselvyyksiä ottakaa yhteys lähimpään postiin" riittäisi. Uutta osoitetta ei tarvitse mainita.

Jos henkilö on jo oikeasti ehtinyt muuttaa, vanhaan osoitteeseen lähetetty viesti saattaa palautua postiin tai kääntyä uuteen osoitteeseen, mutta entä sitten? Ainakin silloin, kun muuttaja on ostanut postin kääntöpalvelun, ilmoitus pitäisikin lähettää vanhaan eikä uuteen osoitteeseen, koska näin käännön toimivuus tulisi testattua.

Toinen ehdotettu ratkaisu oli tarjota kansalaisille mahdollisuus kieltää osoitteenmuutos ilman vahvaa todennusta. Tämä vaatisi osoitetietokantaan yhden uuden kentän ja kansalaisilta oma-aloitteisuutta, mutta niinhän omaehtoinen luottokieltokin toimii (ja se on vieläpä maksullinen).

Ihan vähällä vaivalla osoitetietokantaan saisi myös henkilön itsensä ilmoittaman sähköpostiosoitteen, johon lähtisi automaattisesti ilmoitus osoitteenmuutoksesta. Eikö Suomen pitänyt olla edistynyt maa näissä asioissa?

Nyt Posti, tehkää tälle jotain, älkääkä piiloutuko haasteellista-fraasien taakse!

Moni on luullut, että osoitteenmuutos pitää tehdä henkilökohtaisesti tai ainakin varmistaa pankkitunnuksilla, mutta ei -- konttorista saatava lomake riittää ja sen voi pudottaa postilaatikkoon.

Lomake helpottaa identiteettivarkaan työtä.
Lomakkeella kysytään vanha ja uusi osoite, joten tieto lomakkeella tehdystä muutoksesta olisi helppo postittaa myös vanhaan osoitteeseen. Lomakkeella kysytään myös sähköpostiosoite, joten tieto saattaa olla järjestelmässä ennestään -- sitä ei vain käytetä mihinkään. Ja toisin kuin veroilmoituksessa, ilmoittaja ei vakuuta tietoja oikeiksi. Allekirjoituksella hän ainoastaan hyväksyy Postin sopimusehdot.

Allekirjoitus vahvistaa sopimusehtojen hyväksynnän, ei tietojen oikeellisuutta.
Ongelma ei koske pelkkää kotiosoitetta. Yritysten osoitteita (ja muitakin tietoja) väärennetään samalla tavalla Patentti- ja rekisterihallitukseen.

Kirjoitin aiheesta keväällä Tivi-lehden kolumnin ja nostin siinä esiin mm. mahdollisuuden ilmoittaa osoitteekseen mitä tahansa. Osoitteen oikeellisuutta ei tarkisteta missään vaiheessa. Jos asunnon haltija on eri sukupuolta kuin "muuttaja", viranomaiset tulkitsevat heidät avopariksi, eikä asunnon haltijalla ole mitään keinoa edes kysyä keitä minun osoitteessani on merkitty asuvaksi. Tämäkin aukko pitäisi tukkia. MyDatan hengessä minulla on oikeus tietää, keitä osoitteessani asuu.

Hesarin oikeustoimittaja Susanna Reinboth kirjoitti muutama viikko sitten, miten viranomaisia voi huijata puhelimessa kertomaan toisen henkilön arkaluonteisia asioita (Arkaluonteisten tietojen jakaminen ei voi perustua pelkkään luottamukseen – jotain on tehtävä sille, että viranomaiset antavat salaisia tietoja puhelimitse; asiakkaiden löperö tunnistus sosiaali- ja terveyspalveluiden puhelinpalvelussa vaarantaa sekä asiakkaiden että työntekijöiden oikeusturvan).

Virkailijan on vaikea tietää soittajan todellista henkilöllisyyttä. Tilanne eroaa Postista siinä, että vanhusten ja lasten asioissa tietoja on pakkokin luovuttaa ulkopuolisille, eikä puhelinasioinnissa voi vaatia vahvaa todennusta. Toisaalta virkailija voi tehdä puhelimessa kontrollikysymyksiä, jotka auttavat henkilöllisyyden varmentamisessa. Mikäli mahdollista, kohdehenkilön tulisi itse ilmoittaa, mistä puhelinnumeroista tuleviin soittoihin hänen tietojaan saa luovuttaa.

Täydellistä ratkaisua tähän ongelmaan ei ole. Toimet täytyy suhteuttaa väärinkäytösten määrään ja kohdehenkilölle koituvaan hyötyyn. Sekään ei voi olla oikein, ettei vieraalla paikkakunnalla asuva lapsi pysty hoitamaan dementoituvan vanhempansa asioita ilman henkilökohtaista käyntiä. Tämä on loputonta tasapainoilua mukavuuden ja turvallisuuden välillä.

Viime viikolla tietoturvakurssin tauolla keskustelimme kurssilaisten kanssa muista tavoista huijata ja kiusata toista henkilöä perättömillä ilmoituksilla. Niitä löytyi vaikka kuinka paljon. Esiintymällä sujuvasti, käyttämällä oikeita termejä ja selvittämällä muutaman numeron etukäteen pystyy yhdellä puhelinsoitolla esimerkiksi... jaa, enpä listaakaan niitä tähän. Ymmärrettävistä syistä.

Tietoturvan näkökulmasta siirtyminen sähköiseen asiointiin on oikea suuntaus. Se nopeuttaa asioita ja mahdollistaa ilmoittajan luotettavan todentamisen. Mutta aina jää tapauksia, joissa asiat pitää hoitaa kiireellisesti ja ilman netin apua.

Postin ongelma on näihin verrattuna niin helppo, ettei sen ratkaiseminen ole kuin viitseliäisyydestä kiinni. Eikä enää yhtään haasteellista sanaa!

lauantai 19. marraskuuta 2016

Posti ei saa hyväksyä nimettömiä osoitteenmuutoksia

Luultavasti Suomen pahin identiteettivaras on saanut lopullisen tuomionsa hovista. Käräjäoikeuden tuomiosta oli kerrottu jo aiemmin. Runsaan kahden vuoden ehdoton vankeustuomio on sentään jotain, mutta sekin tuli lähinnä 13 taloudellisesta petoksesta. Toisen ihmisen elämän tuhoamisesta muulla kuin väkivallalla ei edelleenkään rangaista juuri nuhtelua kummemmin. Tämä on selvä epäkohta.

Käsittämätöntä kyllä, Sara Syvänorolla oli pohjalla 19 vastaavantyyppistä rikosta. Ja rikokset ovat helppoja tehdä -- ei tarvitse kuin varastaa uhrin lompakko, selvittää ajokortista henkilötunnus ja tehdä uhrin elämästä helvettiä. Omaehtoinen luottokielto ja uusien korttien hankkiminen auttavat vain rajallisesti.

Posti helpottaa identiteettivarkaan työtä ottamalla vastaan osoitemuutosilmoituksia paperilomakkeella, jonka voi pudottaa mihin tahansa postilaatikkoon. Ilmoituksen luotettavuuden takaa vain allekirjoitus, jonka aitoutta posti ei voi verrata mihinkään. Se on siten yhtä tyhjän kanssa, aivan kuin jättäisi ilmoituksen nimettömänä.

Viikko sitten Aamulehti kertoi kiusanteosta, jonka kohteeksi joutui tamperelainen vihreiden kaupunginvaltuutettu Irene Roivainen. Luvattoman osoitteenmuutoksen seurauksena laskuja ja muita posteja jäi saamatta. Ilmeisesti sama tekijä on toistanut temppunsa.

"Postin kääntäminen uuteen osoitteeseen ilman, että itse saaja on siitä tietoinen, on valitettavasti mahdollista, kertoo Postin riskinhallinta- ja turvallisuusjohtaja Markku Rajamäki". Mitäpä jos Posti tekisi asialle jotain? Postin pitäisi vähintään tarkistaa ilmoittajan henkilöllisyys konttorissa tai vaatia sähköistä tunnistautumista verkossa (uutisessa tosin mainitaan, että Syvänoro oli tehnyt muuttoilmoituksen sähköisesti mikä herättää kysymyksen, oliko varas saanut myös pankkitunnukset).

Postin tapa arvioida riskejä on vähintään kummallinen. Aiemmin se hyväksyi muuttoilmoitukset jopa puhelimitse, mutta siitä luovuttiin turvallisuusongelmien vuoksi. Tuntemattoman henkilön allekirjoitus paperilla ei ole tasan yhtään turvallisempi, mutta se näköjään riittää?

Postin edustajan kommentti kertoo paljon: "Jos me edellyttäisimme jonkinlaisia varmistuksia esimerkiksi niin, että lomake pitäisi toimittaa henkilökohtaisesti postin palvelupisteeseen, se olisi asiakkaitten kannalta haasteelliselta ja tavallaan veisi kotikuntalain kirjalliselta ilmoittamiselta pohjaa. Mikä kirjallinen prosessi on se, johon liittyy myös henkilökohtainen käynti jossakin?" (huomaa pakollinen haasteellista-sana, kuten aina virkamieskielessä).

"Mikä kirjallinen prosessi se on..." on kerrassaan lapsellinen heitto. Uhrit ansaitsevat parempaa.

Kun aiheesta virisi keskustelua Twitterissä, Posti tyrmäsi myös sähköposti-ilmoituksen vetoamalla samaan turvattomuuteen:

Sähköposti ei kelpaa, mutta tuntematon allekirjoitus käy?
VRK:n rekisterissä saisi olla virallinen sähköpostiosoite (ehkä se tulee kaikille tämän muutoksen myötä), mutta tällä hetkellä sähköposti ei riitä ratkaisemaan ongelmaa.

Ongelman takana on ikiaikainen dilemma mukavuuden ja turvallisuuden välillä. Jokainen yritys haluaisi palvella asiakkaita helposti ja nopeasti (eli vähillä kustannuksilla), mutta yleensä vaivattomuus merkitsee turvattomuutta.

Moni on yllättynyt kuullessaan, miten helppoa osoitteenmuutoksen tekeminen on. AL:n jutussa kirjoitetaan "Lomakkeella postin kääntäminen onnistuu periaatteessa väärentämällä allekirjoitus" -- ei mitään periaatteessa, vaan ihan käytännössä. Haetaan postista lomake kuorineen, kirjoitetaan siihen kotona mitä halutaan, ja pudotetaan kirje lähimpään postilaatikkoon. Niin helppoa se on, kukaan ei tarkista mitään.

Allekirjoitusta ei tarvitse edes "väärentää", koska postilla ei ole mitään, mihin sitä voisi verrata. Voi siis ihan omalla käsialalla kirjoittaa uhrin nimen.

Posti ei voi vielä pitkään aikaan siirtyä pelkkiin sähköisiin ilmoituksiin, mutta lomakkeella ilman mitään tarkistuksia tehtävät osoitteenmuutokset eivät ole tätä päivää. Tarkistaahan posti henkilöllisyyden jokaiselta pakettia noutavalta, eikä se ole mikään ongelma -- ja heitä on varmasti enemmän kuin osoitteensa muuttajia.

Miltä kuulostaisi perustelu "Emme tarkista paketin tai rahalähetysten hakijoiden henkilöllisyyttä, koska se olisi turhan haasteellista. Kyllähän se, että henkilöllä on hallussaan pakettiosoituskortti tai siihen liittyvä koodinumero, riittää varmistamaan että kyse on oikeasta henkilöstä."

No ei todellakaan.

(Tekstiä muokattu 20.11.2016)

maanantai 7. syyskuuta 2015

Identiteettivarkaus kriminalisoitiin -- mutta mikä muuttui?

Viime perjantaista 4.9.2015 lähtien identiteettivarkaus on ollut rikos. Rikoslain 38. luvun 9 a -pykälä määrittelee sen seuraavasti:

Joka erehdyttääkseen kolmatta osapuolta oikeudettomasti käyttää toisen henkilötietoja, tunnistamistietoja tai muuta vastaavaa yksilöivää tietoa ja siten aiheuttaa taloudellista vahinkoa tai vähäistä suurempaa haittaa sille, jota tieto koskee, on tuomittava identiteettivarkaudesta sakkoon.

Identiteettivarkauden ottaminen rikoslakiin itsenäisenä tekomuotona kuvastaa maailman muuttumista. Se, mikä vielä vuosituhannen alussa oli pelkkää pilaa, on verkkoajan myötä muuttunut vahingolliseksi teoksi. Samanlainen muutos on tapahtunut nettikirjoittelussa, joka ei ole enää pelkkä tapa päästää höyryjä.

Käytännössä rikoslain 9 a -pykälä kieltää esimerkiksi valetilien perustamisen sosiaaliseen mediaan toisen henkilön tiedoilla. Aiemmin toisen nimissä esiintyminen on ollut kiellettyä vain, mikäli tiedoilla on tehty muita rikoksia -- esimerkiksi kunnianloukkauksia tai petoksia (tilattu netistä tavaraa uhrin piikkiin).

Uusikin pykälä sisältää "vähäistä suuremman haitan" vaatimuksen. Ja tässä onkin koko pykälän kriittisin kohta. Haitaksi voidaan laskea esimerkiksi se vaiva, jonka uhri joutuu näkemään saadakseen valeprofiilin poistettua. Mutta milloin vähäisen haitan raja ylittyy? Sen näemme vasta ajan mittaan tuomioistuinten ratkaisuista.

Sikäli kun niitä edes tulee. Identiteettivarkaus on asianomistajarikos, joten uhri saa itse päättää lähteäkö peräämään oikeuksiaan lakiteitse. Rangaistus on enimmilläänkin vain sakkoa.

Oleellista on, ettei poliisi voi käyttää teletunnistetietoja tekijän jäljittämiseen. Poliisin keinot selvittää Facebook- tai Twitter-tilin omistaja ovat vähäiset, sillä Yhdysvaltojen laki ei nähdäkseni velvoita luovuttamaan tietoja näin vähäisestä teosta. Poliisi voi vain kysellä kaveripiiriltä tai epäillyltä, tietävätkö ne jotain asiasta.

Vielä todennäköisempää on, että poliisi kirjaa asian tiedoksi, mutta ei käytännössä tee mitään. Miksi lähteä vaivalloiseen selvitystyöhön jonkin some-profiilin vuoksi, kun onnistumisen mahdollisuudet ovat minimaaliset ja rangaistus enimmillään pieni sakko? Poliisiresurssit kannattaa keskittää isompien rikosten tutkintaan.

Eri asia tietenkin on, jos uhrin nimissä tehdään muita rikoksia, mutta silloin kyseeseen tulevat muut pykälät.

Lakimuutoksen todellinen merkitys rajoittuu viestiin, jonka se lähettää tekoa harkitseville: identiteettivarkaus on oikea rikos, josta voi joutua vastuuseen vaikka tarkoitus olisikin vain pilailla tai kiusata.

Tulkitsen lakia niin, että 9 a -pykälää voidaan soveltaa vain todelliseen henkilöön viittaaviin tietoihin. Pidän siis keksityllä nimellä luomani Facebookin naisprofiilin yhä voimassa. Laki ei voi kieltää tilien perustamista virheellisillä henkilötiedoilla silloinkaan, kun ne rikkovat palvelun omia käyttöehtoja (jälleen yksi syy, miksi EULA-sopimuksilla ei ole paljoakaan merkitystä). Saksan oikeus totesi, että väärien henkilötietojen ilmoittaminen nettipalveluun on kansalaisoikeus (Facebookille tyrmäys Saksassa – käyttäjiltä ei saa vaatia oikeita nimiä, HS 29.7.2015).

Toinen rajatapaus ovat parodiatilit, jotka ovat enemmän tai vähemmän selvästi pilaa. Esimerkiksi Seppo Räty - vittuillaksi twiittailen näyttää edelleen olevan olemassa (11 500 seuraajaa!), vaikka siinä käytetään tunnetun urheilijan nimeä ja kuvaa.

maanantai 29. lokakuuta 2012

Identiteettihuijaus onnistui

Auts, tämä on vähän noloa -- mutta toisaalta: mokaaminen kuuluu sosiaaliseen mediaan, eivätkä mokat häviä unohtamalla. Parasta siis vain olla avoin ja nostaa kissa pöydälle. Virheistä oppii, ja fiksut tunnistaa siitä, että he oppivat toisten virheistä.

Joskus viime vuonna törmäsin netissä Hannu Kailajärven (Wincapitan isä) blogiin ja sitä myötä hänen Twitter-tiliinsä. Ryhdyin seuraajaksi. Viesteissä esiintyi oikeudenkäynnistä sisuuntunut ja hieman uhmakas kirjoittaja, joka kertoi koodaavansa uutta Wincapitaa.


Viime viikolla tapasin Hannu Kailajärven Helsingin hovioikeuden käytävällä median piirittämänä. Muutamaa päivää aikaisemmin hän oli Twitterissä harmitellut istuntoihin kuluvaa aikaa ja twiitannut, että voi koodata oikeussalissakin. Kävin kysymässä, oliko tämä vitsi.

Hannu Kailajärvi hovioikeudessa 25.10.2012.
Kailajärvi näytti hetken hölmistyneeltä mutta kertoi sitten, ettei ole lainkaan Twitterissä. Hän tiesi joutuneensa identiteettivarkauden uhriksi ja kertoi tehneensä asiasta rikosilmoituksen.

Varoitettuani vuosien ajan muita siitä, etteivät netissä kirjoittavat ihmiset välttämättä ole aitoja, olin itse mennyt halpaan. Miten tässä näin kävi?

Kailajärven Twitter-tili oli uskottava, sillä ohjelmoijana hänen voi olettaa tuntevan nettipalvelut. Monilla julkkiksilla on ollut valeprofiileita, mutta niiden rinnalla on aina ollut myös oikea henkilö (kuten seurapiiritoimittaja Rita Tainolan oikea profiili @RitaTainola ja valeprofiili @TainolaRita tai Stephen Elopin oikea @Selop ja valeversio @ceoStephenElop). Kailajärviä oli Twitterissä vain yksi. Blogi ja aidolta näyttävä valokuva lisäsivät huijauksen uskottavuutta.

Valetwiittaajan viestit ampuivat hieman yli ja käyttivät paikoin alatyylistä kieltä, mutta pakoilun, tutkintavankeuden ja käräjäoikeuden käsittelyn huomioiden niiden sävy oli kuitenkin uskottava.

Ilmeisesti huijaus oli tehonnut muihinkin, sillä identiteettivarkaalla oli tuolloin 775 seuraajaa.

Identiteettivarkaus ei ole Suomen lain mukaan rikos edes silloin, kun se on näin perusteellinen ja käyttää oikean henkilön valokuvaa. Poliisi voi puuttua toimintaan vasta, jos viesteissä syyllistytään kunnianloukkaukseen tai rikotaan jotain muuta lakia. Epäilen, ettei sellaisesta ole näyttöä, joten rikosilmoitus ei johda mihinkään.

Identiteettivarkauden määrittely ei ole helppoa, mutta lakia pitäisi muuttaa niin, että ainakin räikeimpiin tapauksiin voitaisiin puuttua. Ei tunnu mukavalta, jos joku levittää sosiaalisessa mediassa kuvan kanssa viestejä, joiden sisältöön ei itse pysty vaikuttamaan.

Sitä odotellessa ainoa keino on perustaa Twitteriin oma tili. Aidon tilin kautta voi levittää tietoa huijarista ja kun ihmiset etsivät seurattavia, he osaavat olla varuillaan löytäessään useita saman nimisiä.

Ensi kerralla muistan toivottavasti itsekin olla varovaisempi.

sunnuntai 19. syyskuuta 2010

Identiteettivarkaus ja sen kriminalisointi

Identiteettivarkaus ei ole Suomessa rikos. Monien mielestä pitäisi olla. Asiasta on keskusteltu vilkkaasti netissä, mutta kuten tavallista, lähtökohdat eivät ole kaikille ihan selvät. Mitä siis oikein halutaan kriminalisoida? Sana "varkaus" johdattaa ajatukset helposti väärille urille.

Identiteettivarkaus ei tarkoita sitä, että joku murtautuu yrityksen tiedostoihin ja varastaa sieltä ihmisten henkilötietoja. Murtautuminen on itsessään laitonta, samoin henkilötietojen levittäminen. Jopa varkauden uhri voi tässä tilanteessa syyllistyä rikokseen, jos on toiminut niin huolimattomasti, että tietojen varastaminen on tullut liian helpoksi. Henkilötietolaki kun velvoittaa rekisterinpitäjää huolellisuuteen.

Identiteettivarkaudesta on kyse silloin, kun ihminen esiintyy toisen henkilön nimellä ja muilla tiedoilla (osoite, hetu, pankkitilin numero tms). Yleensä kyse on huijareista, jotka tilaavat tavaroita ja palveluita toisen henkilön piikkiin. Toiminta täyttää ainakin petoksen ja ehkä muidenkin rikosnimikkeiden tunnusmerkistön.

Nettiaikana identiteettivarkauksista on tullut uudenlainen ongelma. Varsinkin Facebookiin perustetaan toisen henkilön nimissä sivuja, joilla levitetään virheellistä ja loukkaavaa aineistoa. Valesivuista on tullut moderni koulukiusaamisen muoto. Mutta tässäkään tapauksessa ratkaisevaa ei ole identiteetti vaan teko sinänsä. Toisen kiusaamisen pitää olla rikos riippumatta siitä, millä nimellä se tapahtuu.

Hämmentävä uutinen viime perjantailta kertoi tapauksesta, jossa nuori nainen oli teeskennellyt olevansa Lontoossa asuva suomalainen mies. Valehenkilöllisyyden turvin hän oli kolmen vuoden ajan onnistunut huijaamaan nuorta suomalaisnaista, jota ei edes tuntenut. Tapauksen yksityiskohdat jäävät arvailun varaan mutta selvää on, ettei touhu ole tervettä. Koska kyse ei ollut kenestäkään uhrin tuntemasta henkilöstä, identiteettivarkauden tunnusmerkistö ei tässäkään täyttynyt.

Toisen nimissä esiintymiseen on yleensä jokin syy. Jos halutaan kiusata, tehdä taloudellista vahinkoa tai liata toisen henkilön mainetta, kaikki teot ovat rangaistavia jo nyt. Pilailutarkoituksessa toisen nimissä esiintyminen on tähän asti sallittu: esimerkiksi kaupalliset radiot soittavat julkkiksille pilapuheluita.

Julkisuuden henkilöillä on Facebookissa valeprofiileita, joista he eivät välttämättä itse ole tietoisia (mm. Roman Schatz, Riitta Väisänen, Jörn Donner, Heikki Kovalainen jne).

Jos identiteettivarkaus olisi laitonta, valesivuihin voitaisiin puuttua heti, sillä jo sivun olemassaolo loukkaa henkilön itsemääräämisoikeutta. Tosin Facebookin tapauksessa puuttuminen on helpommin sanottu kun tehty - Yhdysvalloissa suomalaisten ongelmat ja lait eivät paljoa kiinnosta. Ja kun Facebook ei mitenkään pysty varmistamaan käyttäjiensä todellista henkilöllisyyttä on aina olemassa vaara, että kyse onkin nimikaiman sivusta (kuten Ville Valon tapaus).

Mitä identiteettivarkauden kriminalisoinnilla siis saavutettaisiin? Ainakin se helpottaisi poliisin työtä alentamalla tutkintakynnystä. Toisin kuin herjaus, väärän tiedon levittäminen, koulukiusaaminen tai muu vastaava rikosnimike, identiteettivarkaus on helppo todentaa.

Lainsäädäntö on raskas ase, johon pitää turvautua vasta viimeisenä keinona. Vanhan sanonnan mukaan netissä kukaan ei tiedä, vaikka olisit koira. Tämän tulee olla lähtökohta jatkossakin.

Jos identiteettivarkauden kriminalisointi johtaa siihen, ettei nettipalveluihin saa enää rekisteröityä Aku Ankkana tai keksityillä tiedoilla, joudutaan ojasta allikkoon. Itsekin olen esiintynyt usein nimillä Petteri Punakuono ja Joulu Pukki, kun olen halunnut kiusata tiedonkalastelijoita. Olen syöttänyt heidän valesivuilleen väärät henkilötiedot, osoitteet ja keksityn luottokorttinumeron. Jäävätpähän todennäköisemmin kiinni yrittäessään käyttää tietoja.

Mitä mieltä olet - miten identiteettivarkauden tunnusmerkistö pitäisi määritellä, jotta se purisi todelliseen ongelmaan eikä aiheuttaisi ei-toivottuja lieveilmiöitä?

torstai 9. huhtikuuta 2009

Biopassin turvallisuus?

Ylen Silminnäkijä ("Varo henkilötietovarasta", Ami Assulin) esitteli 2.4.2009 miten helppoa on murtaa biopassin suojaukset. Muutama tuttu lähetti ohjelman nähtyään huolestuneena sähköpostia ja kysyi, voiko passeihin enää luottaa. Jokainen tehköön asiassa omat johtopäätökset -- ohjelman voi katsoa jälkikäteen Ylen Areenasta toukokuun alkuun asti.

Ohjelma lähtee siitä ajatuksesta, että biopassit ovat uhka identiteettivarkauksien kannalta. Jo lähtökohta on kummallinen. Tiettävästi kenenkään tietoja ei ole varastettu passeista, vaan nettipalveluista (kuten ohjelmassakin kuvatusta Facebookista) sekä varsinkin Suomessa paperitulosteista.

Suomalaisittain arkaluontoisin tieto on henkilötunnus. Se ei ole varsinaisesti luottamuksellinen tieto, mutta sen käsittelyyn liittyy erityisiä rajoituksia ja sitä käytetään usein väärin henkilöllisyyden todentamiseen. Tätä tietoa passeissa ei ole. Ei edes biopasseissa. Henkilötunnus on kansallinen järjestelmä, eikä sillä ole merkitystä maan rajojen ulkopuolella.

Passista löytyy kuva, nimi, syntymäaika ja syntymäpaikka, sekä tietoja henkilön fyysisistä ominaisuuksista. Biopassissa nämä tiedot ovat lisäksi sähköisessä muodossa, jotta ne olisi helpompi lukea koneellisesti ja jotta niitä olisi vaikeampi väärentää. Tiedot sinällään eivät ole salaisia, eikä niiden lukeminen merkitse passin suojausten murtamista.

Suomalaisen passin tiedot on koodattu avaimella, joka saadaan lukemalla optisesti passin tietosivun alareunan koodi. Ilmeisesti passin "murtamisella" tarkoitetaan tämän tiedon lukemista passia avaamatta.

Ohjelmassa näytetään (tosin ylimalkaisesti, yksityiskohtia kertomatta) miten hollantilainen tutkija pystyy lukemaan tiedot laittamalla passin lukijalaitteen päälle. Tämä ei mielestäni ole mikään turvaongelma. Teoreettisen identiteettivarastajan pitäisi siis saada passi haltuunsa ja laittaa se lukulaitteeseen, jotta hän pystyisi lukemaan koneellisesti passiin tallennetut nimi-, kuva- ja syntymäaikatiedot. Jos kerran passi on tietovarastajan hallussa, miksei hän yksinkertaisesti avaa sitä ja katso tietoja? Miksi ne pitäisi murtaa?

Ok, tilanne on vähän eri jos passin tiedot pystytään lukemaan usean metrin päästä vaikkapa jokaiselta ohikulkijalta. RFID-sirun lukeminen metrien päästä ei ole helppoa, koska siru ei ole tavallinen radiolähetin. Siinä ei ole paristoa, vaan se saa energiansa sähkömagneettisesta kentästä. Siksi herkälläkään lukijalla passisirun tietoja ei nykytiedon valossa voida lukea kuin hyvin lyhyeltä etäisyydeltä. Ehkä jonain päivänä joku demonstroi tämän uskomuksen vääräksi.

Lukemisen jälkeen suomalaisen passin koodatut tiedot pitäisi vielä murtaa auki. Se vie oman aikansa, vaikka käytössä olisi tehokaskin tietokone. Joidenkin maiden passeissa tietojen salausta ei ole katsottu lainkaan tarpeelliseksi ja se on jätetty pois.

Paljon vaarallisemmaksi tilanne muuttuu, jos passin tietoja onnistutaan muuttamaan ja uudet tiedot allekirjoittamaan digitaalisella varmenteella takaisin passiin niin, ettei peukalointia havaita. Silloin henkilön nimeä ja kuvaa voitaisiin vaihtaa. Jotta passi kelpaisi rajatarkastuksessa, myös paperille painetut tiedot pitäisi väärentää samalla tavalla. Biopassi ei siis ole erityisen haavoittuva vaan päinvastoin, se aiheuttaa väärentäjälle ylimääräistä työtä. Juuri tämä on järjestelmän tarkoituskin.

Ohjelmassa näytettiin, että tietojen muokkaaminen on mahdollista. Sitä ei kuitenkaan kerrottu, miten muutetut tiedot oli allekirjoitettu, ja miten tutkija aikoi muuttaa paperipassin tiedot vastaamaan sähköisiä tietoja. Tähän asti käsitys on ollut, että vain valtiolla on hallussaan passitietojen allekirjoittamiseen tarvittava salausvarmenne.

Passi ei ole mikään kulkukortti. Siinä ei ole pin-koodia, joka sitoisi passin käyttäjään. Siksi pelkällä passilla ei voi päästä maahan. Rajalla on oltava ihminen, joka viime kädessä vertaa passikuvaa sen kantajaan. Muutoinhan passikuvalla ei olisi mitään merkitystä. Henkilö voisi vapaasti lainata toisen henkilön passia ja matkustaa sillä.

Summa summarum: mikrosirun on tarkoitus tehdä passista vaikeammin väärennettävä, ei salata tietoja. Jos joku haluaa varastaa henkilötietoja, niiden kerääminen passista on kutakuinkin hölmöin mahdollinen tapa.

Toki kaikkeen henkilötietojen sähköiseen leviämiseen liittyy omat riskinsä. On vaara, että viranomaisten rekistereihin kertyviä passitietoja aletaan käyttää väärin tai ne vuotavat rikollisille. Tämä mahdollisuus on olemassa myös paperiaikaan, joskin silloin viranomaisten on työläämpää tallentaa passin tietoja. Maahantulija ei ole missään neuvotteluasemassa tietojensa luovutuksen suhteen. Jos ei anna sormenjälkiä ja kuvaansa USA:n rajalla (siis jo nykyisenä paperipassien aikana), käännytetään saman tien takaisin.

Sormenjälkitietojen lisääminen passiin on uusi ja jossain määrin huolestuttava asia. Kuva ja henkilötiedot niissä on ollut aina, mutta sormenjälki on ihan uusi tieto. Mitä vilunkia voidaan tehdä sähköisillä sormenjäljillämme, jos jokin maa alkaa kerätä niistä tietokantaa, joka sitten päätyy vääriin käsiin? Emme tiedä. Vasta aika näyttää.

Varmuuden vuoksi uusin oman passini kuukausi sitten, nyt kun niitä vielä saa ilman sormenjälkiä.

keskiviikko 30. heinäkuuta 2008

Tietosuojavaltuutettu vaatii identiteetin varkaudesta rikosta

Tietosuojavaltuutettu varoitti viime viikolla Aamulehdessä nettikäyttäjiä vaaroista, joita liittyy henkilötietojen antamiseen netissä. Pahimpia ovat yhteisöpalvelut, joihin tyypillisesti rekisteröidytään oikeilla tiedoilla ja joihin saatetaan kertoa hyvinkin henkilökohtaisia tietoja.

Tänään Helsingin Sanomissa tietosuojavaltuutettu vaatii identiteetin varkaudesta rikosta. Hänen mielestään henkilötiedoista on tullut täydellinen rikoksentekoväline, koska laki ei suojele niitä tarpeeksi. "Jos tietojen varastaminen olisi rikos, kynnys anastamiseen todennäköisesti nousisi."

Onko tilanne Suomessa todella näin huono? Ei nyt ihan.

Jutussa käytetään esimerkkinä viime talvella sattunutta tapausta, jossa 78 000 suomalaisen käyttäjätunnukset ja salasanat imuroitiin eri verkkopalveluista. Mutta oliko tässä edes kyse identiteettivarkaudesta? Käyttäjätunnus on itse keksitty ("Make53") eikä välttämättä mitenkään liity oikeaan henkilöllisyyteen. Tunnuksella ja salasanalla ei voi tilata tavaraa toisen nimissä eikä tehdä muutakaan sellaista, mikä täyttäisi oikean identiteettivarkauden tunnusmerkistön.

Konkreettisin vaara on siinä, että henkilö on saattanut käyttää samaa tunnusta ja salasanaa muissa palveluissa, vaikkapa verkkokaupassa tai sähköpostipalvelussa. Tunnuksen varastanut pääsee näihin palveluihin käyttäjän puolesta ja voi siten aiheuttaa merkittävää vahinkoa.

Yhdessäkään nettipalvelussa ei ole painiketta, josta voisi imuroida itselleen käyttäjätietokannan. Sen hankkiminen edellyttää aina palveluun murtautumista, joka on jo nykyisellään kriminalisoitu (jopa pelkkänä yrityksenä). Nettisivulla levitettävien, muilta varastettujen tunnusten käyttö täyttää niin ikään tietomurron tunnusmerkistön. Ja jos tilaa toisen henkilön puolesta tavaraa tai siirtää esimerkiksi rahaa, kyse on vähintäänkin petoksesta.

"Tällä haavaa Suomen lait eivät velvoita kertomaan tapahtuneesta niille, joiden identiteetti on varastettu verkossa". Tämä on oikea epäkohta, jonka korjaamista sopii pohtia. Jos hakkeri onnistumaan www-palveluun ja varastaa sieltä käyttäjätunnukseni ja salasanani, olisi kohtuullista velvoittaa ylläpito kertomaan tapahtuneesta minulle oma-aloitteisesti. Pelkkä ilmoitus palvelun etusivulla ja kehotus vaihtaa salasanat ei välttämättä riitä. Tietysti myös käyttäjän itsensä kannattaa olla varovainen eikä käyttää samaa salasanaa eri palveluissa.

Toinen ongelmakohta on nettipalveluiden omissa suojauksissa. Vaikka murto onkin aina rikos, myös palvelun ylläpidolta tulee edellyttää huolellisuutta henkilötietojen käsittelyssä. Tähän velvoittaa jo nykyinen henkilötietolaki. Ylläpito ei vain useinkaan ole tietoinen asiasta ja omasta vastuustaan.

Suomessa identiteettivarkaudet ovat pysyneet kurissa, koska meillä on (toisin kuin USA:ssa) erittäin hyvät viranomaisrekisterit ja luotettavat henkilöllisyystodistukset. Hesarin jutun lopussa onkin kuvattu tapaus, jossa turkulaisen miehen tili tyhjennettiin kolme vuotta sitten varastetusta lompakosta löytyneillä papereilla. Tapauksella ei ole mitään tekemistä pääjutussa kuvattujen nettivaarojen kanssa. Ainakin tämän päivän tilanteessa reaalimaailman identiteettivarkaudet ovat nettivarkauksia suurempi uhka.