Näytetään tekstit, joissa on tunniste todentaminen. Näytä kaikki tekstit

lauantai 28. helmikuuta 2026

Mobiilivarmenne on turvallinen (oikein käytettynä)

Kirjoitukseni mobiilivarmenteen ongelmista herätti paljon keskustelua, joten pitää palata vielä aiheeseen. Joku saattoi saada käsityksen, ettei mobiilivarmenne ole lainkaan turvallinen, kun kyse oli vain siitä, että huijari voi erehdyttää uhria antamaan luvan oman varmenteensa asentamiseen rosvon puhelimeen. 

Varmennetta ei varsinaisesti "kaapata", se vain otetaan vieraan henkilön käyttöön luvatta. Tämä kuitenkin edellyttää, että uhri käyttää pankkitunnuksiaan väärällä sivulla ja on muutenkin huolimaton.

Mobiilivarmenne on turvallisempi kuin pankkitunnus lähinnä siksi, ettei se ole pankkitunnus ts. turvallisuudessa itsessään ei ole eroa, mutta mobiilivarmenteella ei pysty vahingossa avaamaan kalastelusivulle pääsyä omaan pankkiinsa.

Keksintönä mobiilivarmenne on vanha, mutta se alkoi levitä toden teolla vasta kun kohu verkkopankkihuijauksista alkoi. Syntyi käsitys, että mobiilivarmenne on lähtökohtaisesti turvallisempi kuin pankkitunnukset. Viranomainenkin suositteli käyttämään tunnuksia vain pankkiasiointiin ja kirjautumaan kaikkialle muualle mobiilivarmenteella. 

Pankit, joille tunnistuskertojen myynti on pienimuotoinen bisnes, eivät olleet hyvillään tällaisesta rinnastuksesta. Julkisesti ne eivät voineet kritisoida mobiilivarmennetta.

Vaikkei varmenteella pääse isoihin pankkeihin (pieniin kylläkin), niillä voi ottaa pikavippejä, tehdä rekisterimerkintöjä (VTJ, PRH ym) ja esimerkiksi poistaa omaehtoisen luottokiellon, mikä helpottaa tilauspetosta uhrin nimissä.

Kun käyttäjien määrä kasvoi, rosvot löysivät mobiilivarmenteen. Samalla huomattiin, että operaattorit olivat varsin huolettomasti kehuneet varmennetta unohtaen, että silläkin voitiin huijata. Poliisin tiedote toi huijaukset julkisuuteen kesällä 2025:

Poliisin tiedote 25.6.2025

Vieläkin monelle tulee yllätyksenä tieto häirinnänestokoodista ja sen tarpeellisuudesta. Ilman koodia uhria on helpompi erehdyttää vääriin kirjautumisiin.

Ei ihme, etteivät operaattorit oma-aloitteisesti maininneet häirinnänestokoodista. Puhelinnumeron kirjoittaminen ja kaksi muistettavaa koodia tekevät varmenteesta kömpelömmän kuin pankkitunnisteista. Kirjoitettavia numeroita ja muistettavaa on enemmän. Tässäkin mukavuus kertaa turvallisuus on vakio.

Kaikkein turvallisin kirjautumistapa on varmennekortti (se alkuperäisen HST-kortin vm. 1999 nykyinen versio) eli virallinen sirullinen henkilökortti. Sitä ei voi kaapata eikä hakea vahingossa, eikä sillä pääse mihinkään pankkeihin. Siinä on käsittääkseni samanlainen DVV:n myöntämä varmenne kuin mobiilivarmenteessa, mutta upotettuna fyysiselle kortille. 

Varmennekortti on jäänyt sivuraiteille, koska hankkeista huolimatta sitä ei laitettu toimimaan mobiililaitteilla eikä sillä ollut takana kaupallista tahoa joka olisi huolehtinut markkinoinnista. Kortti vaatii usb-lukulaitteen, jonka saa marketista muutamalla kympillä. Joissakin bisnesläppäreissä (erityisesti Dell) lukija on valmiina. 

Prisman hyllyssä kortinlukijan hinta 19,95 euroa.

Kortinlukijassa on tietenkin asentamisen vaiva, mutta sellaiselle, joka käyttää palveluita kotona oikean tietokoneen tai läppärin ääressä, kortti on mainio ratkaisu. Sen voi jättää lukijaan pysyvästi ja se vaatii vain yhden nelinumeroisen PIN-koodin. 

Lähivuosina tunnistus menee entistä sekavammaksi, koska jo syksyllä on luvassa EU:n digilompakko tunnistamista varten ja ensi vuonna tulee eIDAS-sääntely. Sen jälkeen digitaalisten palveluiden - myös pankkien - on tuettava euroopanlaajuista tunnistustapaa.

Saapa nähdä, millaisia sotkuja siitä saadaan aikaan. Tunnistaminen on verkkopalvelujen kulmakivi ja siksi jatkossakin nettirosvojen tärkein kiinnostuksen kohde.

Lisäys 17.3.2026: Finanssialan kirjoitus EUDI Wallet -tietoturvariskien keskustelun puuttumisesta. 

Tekstiä muokattu 17.3.2026

tiistai 2. syyskuuta 2025

Vielä ideoita verkkopankin tietoturvan kehittämiseen (4)

Tämä on neljäs ja tällä erää viimeinen kirjoitukseni todennuksen ja verkkopankkien turvallisuudesta. 

Pistää vihaksi, että huijarit tyhjentävät vanhusten elinikäiset säästöt, eikä kukaan voi tehdä mitään. Tuoreen Ylen uutisen mukaan poliisi saa 200-500 ilmoitusta kuukaudessa kalasteluista, joissa menetetään 2-4 miljoonaa euroa.

Tuore esimerkki on Kokkolasta, jossa 88-vuotiaan lääkärin tililtä vietiin 88 409,09 euroa. Uhri oli erehtynyt syöttämään S-pankin tunnukset kalastelusivulle, jolloin rosvot saivat asennettua verkkopankin omaan puhelimeensa ja tyhjensivät tilin yön aikana yli sadalla erillisellä siirrolla. Eikä pankki huomannut mitään.

Uuden päätelaitteen käyttöönotto ja heti seuraavana yönä tilin tyhjentäminen on niin selvä merkki rikoksesta kuin vain voi olla. Sen tunnistamiseen ei tarvita edes tekoälyä, muutama IF-lause riittää. Jos pankin valvonta ei  havaitse näin räikeää tekoa, pankki on itse toiminut huolimattomasti.

Miksi uhri hyväksyi rikollisten tunnistuspyynnön? Hän oli samaan aikaan itse asioimassa verkkopankissa, jolloin huijauspyynnöt sekoittuivat aitoihin kuittauksiin. Tällainen moka voi sattua kenelle tahansa.

On helppo neuvoa pankkeja ja vaatia niiltä parempia suojauksia tai tekoälyn tehokkaampaa käyttöä. Teknisten muutosten tekeminen pankin järjestelmiin on kuitenkin iso ja raskas operaatio. Muutokset tuottavat aina vääriä hälytyksiä ja kuormittavat asiakaspalvelua. Siksi pankit pyrkivät viimeiseen asti ratkaisemaan ongelmat sisäistä valvontaa tehostamalla. Se ei vain näytä riittävän.

Huijaukset ja niiden yritykset kuormittavat jo nykyisellään raskaasti pankkien asiakaspalvelua. Lisäksi parempien suojausten tarjoaminen, vaikka asiakkaat eivät niitä ottaisikaan, olisi pankeille keino välttää omaa vastuuta tyyliin ”me tarjosimme kyllä tällaista viivästettyä tilimuotoa/turvatiliä, mutta asiakas ei sitä ottanut”. Operaattorit ovat tehneet turvallisuudesta kilpailuedun, pankkien pitäisi toimia samoin.

Olen esitellyt lukuisia ideoita turvallisuuden parantamiseen: viivästetyt siirrot, hyväksynnän vaatiminen uhrin sijaan luottohenkilöltä, ulkomaanestot, toimintaan kytketyt värit ja äänimerkit, puhelinsoiton vaatiminen asennettaessa mobiilipankkiohjelmaa uuteen päätelaitteeseen, pankkien yhteinen 24/7 puhelinpalvelu ja niin edelleen. Näitä voisi keksiä lisääkin, jos pankit kertoisivat, miten onnistuneet huijaukset tapahtuvat. Turvallisuuteen ja yksityisyydensuojaan vedoten tapauksia ei avata, joten tiedollinen ylivoima ja velvollisuus toimia jää niille itselleen. Me ulkopuoliset voimme vain spekuloida.

Spekuloidaan siis. Voisiko pankkitunnusten protokollaan jotenkin lisätä tiedon siitä, mistä ip-osoitteesta yhteys on lähtenyt tai mihin url-osoitteeseen se liittyy? Pankkitunnusten luvallisilla hyödyntäjillä pitää olla sopimus pankin kanssa, koska he maksavat jokaisesta tunnistamisesta. Auttaisiko tämä tunnistamaan kalastelusivuja? 

Myös käyttäjällä on vastuu rahojensa turvallisuudesta. Miksi ihmiset seisottavat isojakin rahasummia tavallisilla tileillä, jotka on helppo yhdistää ja siirtää ulos? Mikään siirtoraja tai ulkomaanesto ei auta, jos asiakas voi itse asettaa ja rosvo yhtä helposti poistaa sen. Pakollisen aikaviiveen lisääminen näihin ei olisi pankille vaikeaa.

Vaarassa ovat varsinkin vanhemmat ihmiset, joille on kertynyt eläkesäästöjä. Mikä olisi sellainen turvatili, johon varat voisi siirtää ilman pelkoa tyhjennyksestä? Kaikki eivät halua sijoittaa säästöjään osakkeisiin tai rahastoihin, joiden arvo voi myös laskea. Rahojen palautus turvatililtä kestäisi esimerkiksi kolme pankkipäivää, mikä oli pankin oman edun mukaista.

Voisiko pankki oma-aloitteisesti tarjota turvatiliä iäkkäämmille asiakkailleen, joilla on esimerkiksi yli 10 000 euroa tilillä? Tai voisiko osan tavallisen käyttötilin varoista jäädyttää niin, ettei uhri itse voisi tyhjentää kaikkia varoja, ei edes usealla pienellä siirrolla? Jonkinlainen minimisaldon vaatimus, siis. Tässäkin olisi tuotekehityksen paikka.

("Turvatili" -nimitys on tässä tarkoituksella, mutta sekaannusvaaran vuoksi pankin ei itse kannata nimetä turvatiliään juuri näin.)

sunnuntai 31. elokuuta 2025

Mobiilivarmenne ilman häirinnänestokoodia on turvaton (1)

Tämä on ensimmäinen blogiteksti liittyen digiasioinnin turvallisuuden kohentamiseen.

Operaattorit ja viranomaiset ovat kehottaneet kansalaisia suosimaan mobiilivarmennetta, koska se on turvallisempi kuin pankkitunnukset. Mobiilivarmenne on turvallisempi lähinnä vain siksi, ettei se ole pankkitunnus, ts. sillä ei pääse vahingossa (=huijattuna) pankkiin. Teknisessä mielessä mobiilivarmenteessa on omat puutteensa ja käytettävyyskin voisi olla parempi.

Mobiilivarmenteen suurin ongelma on siinä, ettei käyttäjä voi tietää, mihin tapahtumaan tunnistuspyyntö liittyy. Nettipalvelu näyttää kyllä tapahtumatunnisteen, mutta se ei näy puhelimessa.

Tunnistus Suomi.fi-palveluun mobiilivarmenteella alkaa puhelinnumeron kysymisellä.

Kun palvelun tunnistuspyyntö lähtee puhelimeen, sim-kortille upotettu toiminta ottaa puhelimen haltuunsa ja kysyy mobiilivarmenteen PIN-koodia.

PIN-koodi puhelimessa (Android).

Samalla alkuperäinen palvelu näyttää nettisivulla tapahtumatunnisteen: 

Tapahtumatunniste??

(EDIT: Seuraava ilmiö johtuu puhelimesta tai sim-kortista, eikä koske käyttäjien enemmistöä) Käyttäjän on mahdotonta tietää varmaksi, mihin hän on tunnistautumassa. Nettisivulla tehdyn aloituksen ja puhelimella annetun koodin välillä on vain ajallinen yhteys. Kriittisin vaihe, PIN-koodin syöttö puhelimella, ei kerro mihin palveluun koodi liittyy. Tämä on vakava puute.

Tapahtumatunniste voisi nimensä mukaisesti sitoa tapahtumat yhteen, mutta se pitäisi näyttää nettisivulla jo aloituksen yhteydessä ja tietenkin myös puhelimessa, jotta käyttäjä voisi verrata koodeja keskenään.

Tällaisena järjestelmä mahdollistaa helpon huijauksen. Jos uhri saadaan houkuteltua valesivulle ja kirjautumaan sieltä mobiilivarmenteella, hän tuleekin antaneeksi oikean PIN-koodinsa huijarin taustalla käyttämään palveluun.

Ilmeisesti tästä on kyse poliisin kesällä julkaisemassa tiedotteessa, jossa kerrottiin mobiilivarmenteella tehdyistä huijauksista. Varmenne on teknisesti turvallinen, mutta puolitiehen jääneen toteutuksen vuoksi uhrin huijaaminen sillä on helppoa - etenkin, kun media ja viranomaiset ovat suositelleet sen käyttöä juuri turvallisuuden vuoksi.

Poliisin tiedotteessa kerrotaan vielä yksinkertaisempi huijaustapa: rikollinen lähettää uhrille ilmoituksen, että varmenne on vanhentumassa ja pitää uusia kirjautumalla. Jos uhri saadaan aktivoimaan tunnistus pelkän tekstiviestin tai sähköpostin perusteella, edes valesivua ei tarvita.

(Poliisi on korjannut kaikessa hiljaisuudessa tiedotteen sanamuotoja. Alun perin siinä väitettiin, että rikolliset olivat kalastelleet uhreilta mobiilivarmenteen tunnuslukuja - siitä ei ollut kyse. Ihan hyvä että korjasivat, mutta kun on kyse viranomaisen tiedotussivusta, olisi syytä ilmaista että sivua on muokattu alkuperäisen julkaisun jälkeen.)

Turvallisuutta voi parantaa merkittävästi ottamalla puhelimessa käyttöön häirinnänestokoodin. Sen jälkeen kirjautumisen aluksi puhelinnumeron ohella pitää syöttää lisäkoodi: 

Kirjautuminen häirinnänestokoodilla.

Taas uusi koodi muistettavaksi. Elisalla koodissa pitää olla 3-16 merkkiä, joista ainakin ensimmäinen on kirjain. Ehkä tämänkin olisi voinut tehdä helpommaksi? 

Tunnistuspyyntö puhelimeen lähtee vasta, kun oikea koodi on syötetty. Sen jälkeen puhelin ilmoittaa saapuvasta tunnistuspyynnöstä ja nyt näkyy myös tapahtumatunniste. Mutta miksei tunnisteen sijalla voisi olla numerokoodin sijaan palvelun nimi? 

"Telia Tunnistus" on turha tieto, koska se on vain tunnistuksen toteuttaja. Käyttäjän ajatuksissa tunnistuspyyntö tulee oikealta palvelulta, ei tunnistuspalvelulta. "Telia Tunnistus" sijaan pitäisi lukea Suomi.fi, KELA, Vero tms.

Nyt tunnistepyyntökin näkyy, mutta ei palvelun nimeä (iPhone).

Mobiilivarmenteen toteutus on kovin tekninen. Näytöllä on numeroita ja outoja sanoja, mutta käyttäjän kannalta tärkein informaatio (palvelu nimi) puuttuu. 

(Ensisijainen)? 

Ja vielä kolmaskin ikkuna, ennen kuin haluttu palvelu lopulta avautuu:

(Ensisijainen) Pyyntöä lähetetään.

Suomi oli joskus sähköisen asioinnin pioneeri, mutta ei ole enää. Kuvaavaa onkin, että DNA ja Elisa ilmoittivat äskettäin sovelluspohjaisen mobiilivarmenteen kehityksen viivästymisestä. On epävarmaa, jatketaanko kehitystä enää lainkaan. 

Mikrobitin jutussa Elisan ja DNA:n johtajat kommentoivat että "mobiilivarmenne on nykymuodossaankin jo helppokäyttöinen ja toimiva". Tästä rohkenen olla eri mieltä.

Lisäys: Palautteesta päätellen osalla käyttäjistä mobiilivarmenne toimii eri tavalla ja näyttää tapahtumatunnisteen, vaikka häiriönestokoodia ei olisi asetettu. Olisiko niin, että uudemmat mobiilivarmenteet ovat tässä suhteessa parempia? Omani ovat vanhoja, koska hankin ne kauan sitten. Joka tapauksessa häirinnänestokoodi kannattaa asettaa sen tuomasta lisävaivasta huolimatta, sillä on varmaa että huijarit oppivat uusia kikkoja myös varmennekäyttäjien huijaamiseen.

Suomen tunnistuksessa on muutakin vikaa, niistä lisää seuraavissa kirjoituksissa.

Muokattu 1.9.2025, lisätty maininta puhelimen tai sim-kortin rajoituksesta kun tapahtumatunniste ei näy oikein.

Seuraava kirjoitus tästä aiheesta >

maanantai 17. maaliskuuta 2025

Uusi tunnistustapa sähköiseen asiointiin: Hightrust.id

Viranomaisasioinnin valikkoon tuli jokin aika sitten uusi vaihtoehto: Hightrust.id. Mikä ihme se on?


Uusi vaihtoehto: Hightrust.id

Hightrust.id on pienen suomalaisen Megical-yrityksen digilompakko. Tunnistustapojen kenttä on avoin kilpailulle, mutta sen verran vaativa, että pankkien, operaattorien (Mobiilivarmenne) ja valtion (Varmennekortti) lisäksi tulijoita ei ole liiaksi. Hyvä niin, sillä kenttä on nyt jo kansalaista hämmentävä. Kaikki kuitenkin tietävät, että pankkitunnuksia kannattaisi turvasyistä käyttää vain todelliseen pankkiasiointiin ja julkisissa palveluissa tunnistus pitäisi tehdä muulla tavoin.

Palvelu näyttää QR-koodin, johon puhelimen kamera reagoi.

Periaatteessa Hightrust.id on näppärä. Tunnistuksen yhteydessä näytölle tulee QR-koodi ja kun sitä osoitetaan puhelimen kameralla, pääsy avautuu. Ei siis ylimääräisiä pin-koodeja muistettavaksi. Puhelin pitää tietysti avata lukituksesta, mutta sekin käy usein sormenjäljellä tai kasvoilla. Jatkossa Hightrust-digilompakkoon voi ladata muitakin digitaalisia henkilöllisyystodistuksia, näin alkuvaiheessa suomalaisille on tarjolla vain Varmennekortti.

Käyttäjän tunnistus puhelimessa.

Niinpä: se kuuluisa sähköinen henkilökortti (HST), jonka projektia on Suomessa pidetty suurena epäonnistumisena. Kortteja kyllä on, mutta harva on hankkinut sen lukemiseen tarvittavan kortinlukijan, joka lisäksi toimii vain läppärissä tai pöytäkoneessa. Hightrust.id lukee kortin tiedot NFC-sirulla lähimaksun tapaan ja sen jälkeen kortin tiedot ovat puhelimen lompakossa.

Jos kortin hankkimisen esteestä selviää, pääsee lataamaan itse ohjelmaa. Tässä täytyy sanoa, että työ on jäänyt puolitiehen ja toteutus näyttää paikoin harrastajamaiselta. Mustavalkoinen sovellus on sovelluskaupassa niin epäilyttävä, että harkitsin pitkään ennen kuin uskalsin ladata ja asentaa sen. 

Arvostelutkaan eivät ole mairittelevia, tähtiä kaksi viidestä. Valituksia virheilmoituksista ja ongelmista. Itsekin sain toisessa puhelimessa oudon virheen, joka sisälsi vain numeroita.

Asennusohje puhelimessa on kovin askeettinen.

Aloitusnäyttö on ankea, pieni opasteksti tulee ilmeisesti nettisivulta. Asensin ohjelman iPhoneen, joka oli matkan jälkeen jäänyt englanniksi, ja siksi ohjelmakin asentui samalla kielellä. Sovellus toimii toki suomeksi.

Android-version asennus oli hankalaa, koska puhelimessa oli jo ennestään Matkakortin NFC-lukija, joka hyppäsi väliin aina kun yritin saada henkilökorttia luettua. Poistettuani toisen ohjelman asennus onnistui, mutta jokaisella tunnistuskerralla ohjelma antoi vain virheilmoituksen, jonka mukaan allekirjoitus ei onnistu. Ei tietenkään, koska kyse oli tunnistuksesta.

Ilmeisesti on niin, että Hightrust.id voi olla kerrallaan vain yhdessä puhelimessa. Kriittisen tärkeät todennusohjelmat (pankit, Authenticator ym) voivat olla useassa laitteessa, mikä lisää turvallisuutta jos mobiililaite hajoaa tai varastetaan.

Ohjelma haluaa varmistaa käyttäjän sähköpostin, mutta luvattua koodia ei vain kuulunut. Ja kas, sieltähän se löytyi roskapostikansiosta. 

Tietoturvaohjelman tekijältä tällainen sähköposti-ilmoitus ei vakuuta.

Kaikki muut valmistajat saavat koodinsa perille, mutta tämä ei, sillä sähköpostipalvelimen aitoustarkistukset (SPF/DKIM) eivät ole kohdallaan. Vähänkin älykkäämpi sähköpostiohjelma karsii lähettäjältä tulevat sähköpostit karanteeniin.

Aika huono homma kriittistä todennuspalvelua tarjoavalta yritykseltä. Ja kun tunnistustapa on tarkoitettu myös tavallisille käyttäjille, ohjelman askeettisuutta ei voi hyväksyä. 

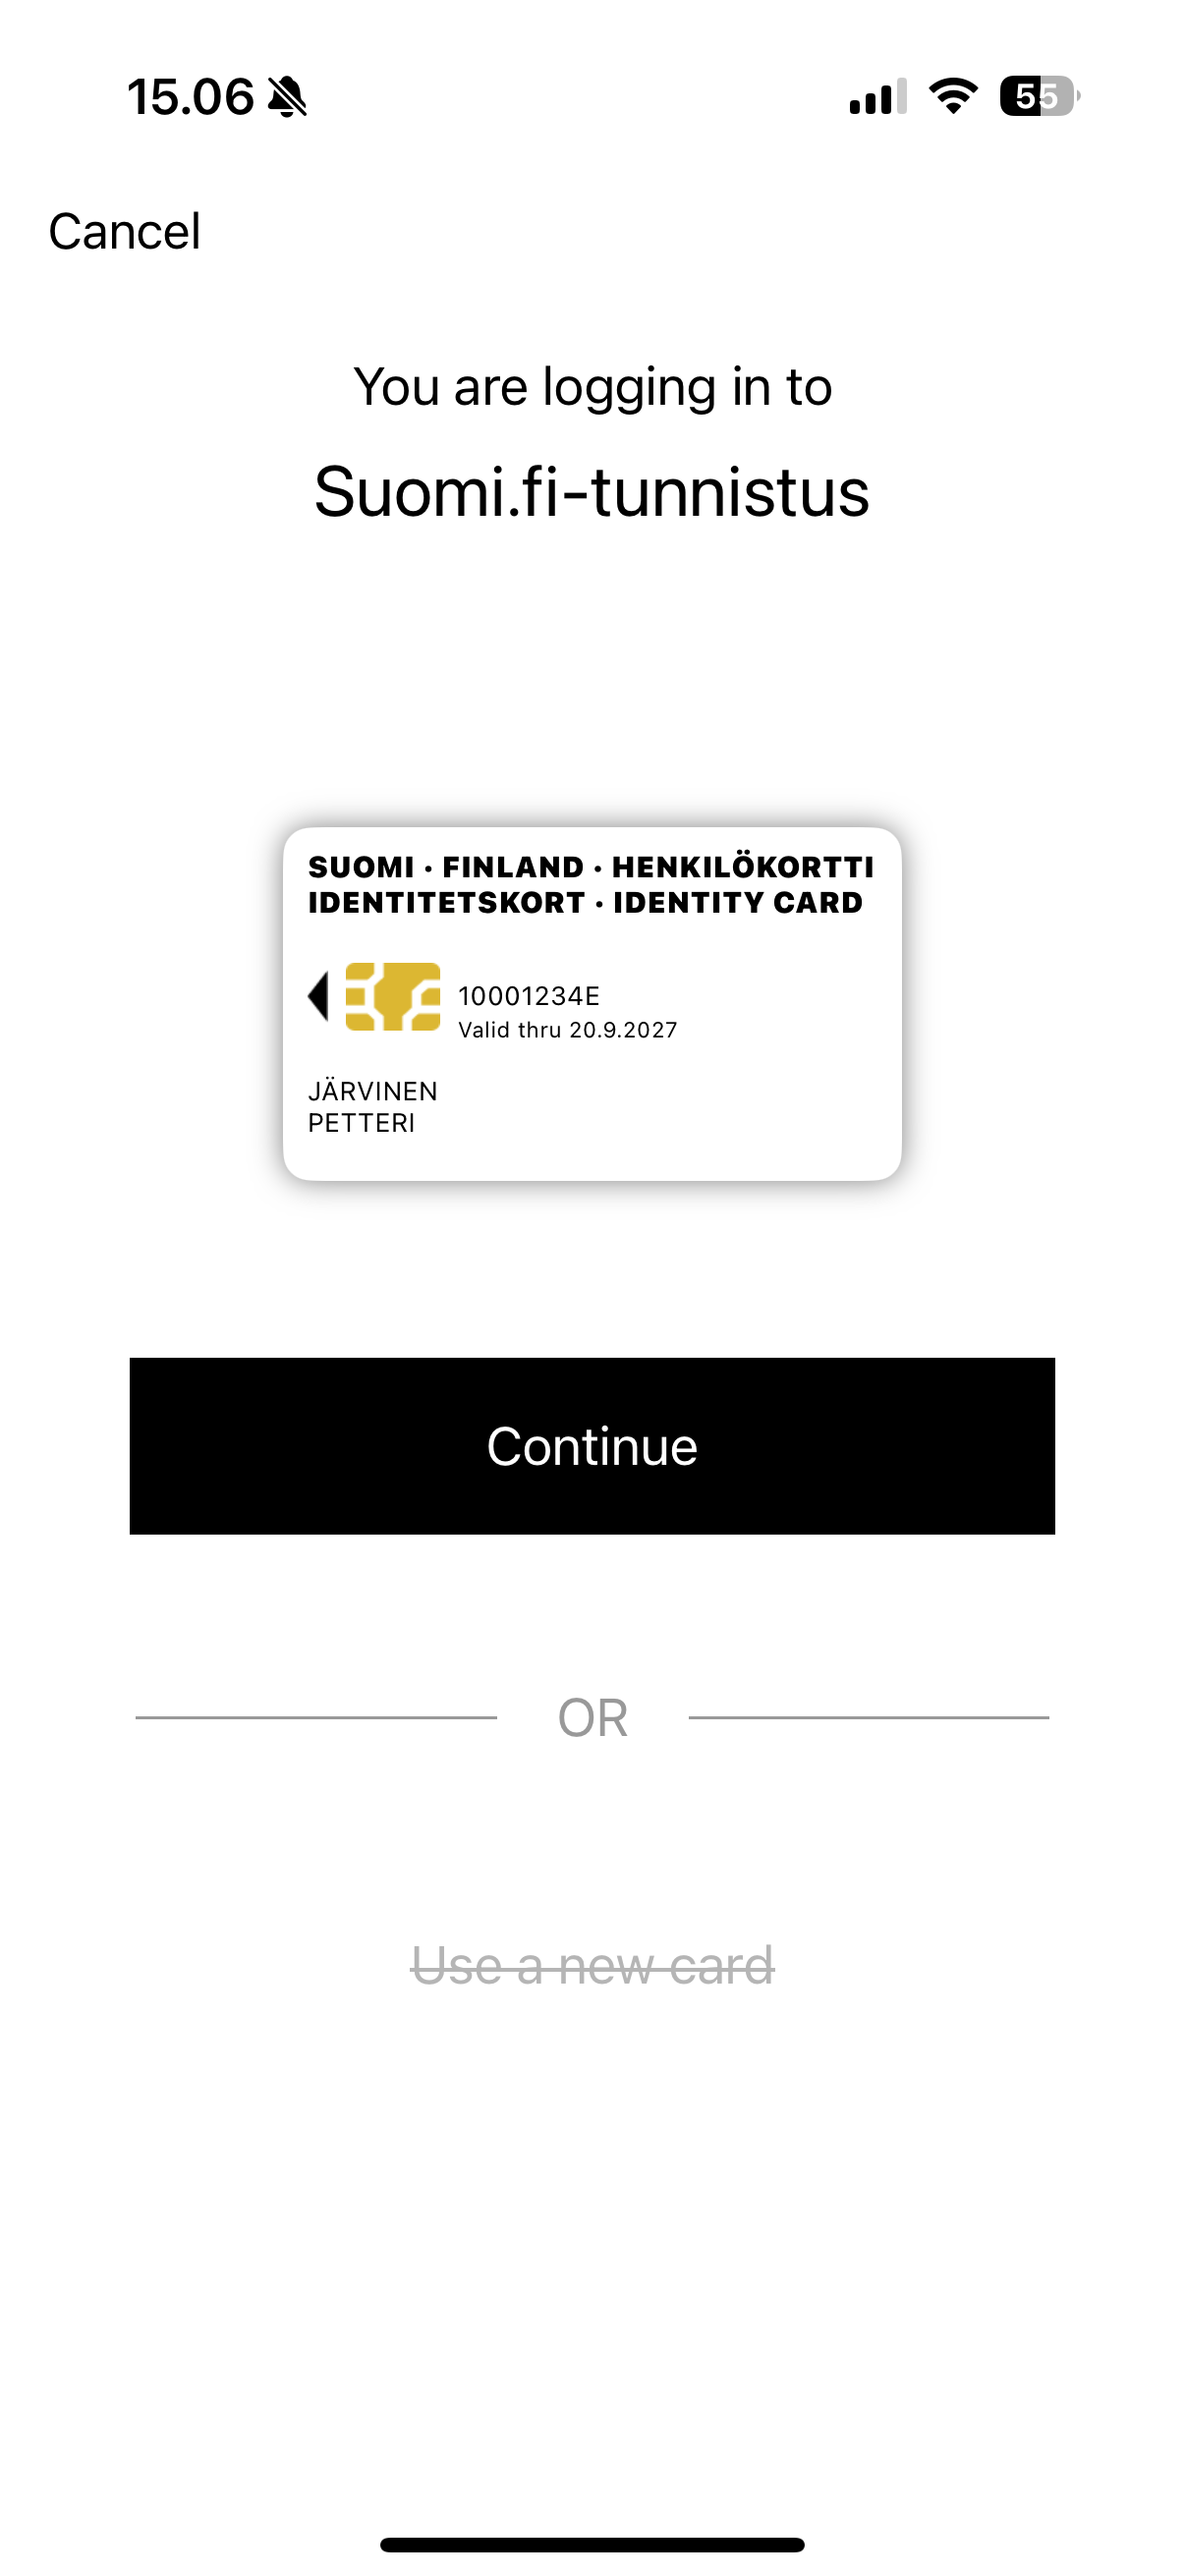
Jos Hightrustin saa asennettua, se on helppo ja näyttää toimivan nopeasti, mutta kansalaiskäyttö vaatii muutakin. Pelkästään mobiilissa tunnistus menee vielä helpommin, koska QR-koodia ei tarvita. Puhelimeen tulee suoraan yllä näkyvä kuva, josta painetaan Continue (Jatka). 

Jäämme odottamaan paremmin viimeisteltyä 2.0-versiota.

Tämän kirjoituksen kuvat ovat iPhone-versiosta, koska siinä pystyi ottamaan ruutukuvia. Android-versiossa ruutukuvat on ilmeisesti tietoturvasyistä estetty. Monissa kryptolompakoissa ainakin siemenlauseen ruutukuvaus on niin ikään estetty ja esto toimii yhtä hyvin iPhone- kuin Android-puolellakin.

keskiviikko 2. joulukuuta 2020

Nordea haluaa selfien ja valokuvan passista

Nordean mobiilipankki yllätti vaatimalla henkilötietojen päivittämistä.  

Mobiilipankki haluaa selfien.

Asetun nyt taviskäyttäjän rooliin. Ensimmäinen epäily on, että tämän täytyy olla jokin huijaus. Ei voi olla oikein, että pankki pyytää lähettämään itselleen selfien ja vieläpä valokuvan passista. Varmaankin jokin tiedonkalastelu, mistä uutisissakin on varoitettu.

Vanhempi käyttäjä saattaisi kysyä, miten ihmeessä selfie- ja passikuvat otetaan ja lähetetään palveluun? Kaikilla ei edes ole passia saati henkilökorttia - meillähän on käytössä sähköinen vahva tunnistaminen, ne Nordean omat pankkitunnukset! Ja sitten on vielä mobiilivarmenne sekä muita tekniikoita.

Miksi ihmeessä Nordea haluaa päivittää henkilötietoni, sillä ne eivät ole muuttuneet. Syntymäaikani ja HETUni ovat edelleen samat. Passin numero on saattanut vaihtua, mutta eihän pankki sillä tiedolla mitään tee (eikä ole sitä koskaan ennen kysynytkään). Mikä siis on se uusi tieto, jonka Nordea saa katsomalla selfiekuvaani tai valokuvaani passista?

Kyse on tietenkin EU:n rahanpesudirektiivistä, joka aiemmin on huvittanut/ärsyttänyt asiakkaita kysymällä, onko näiden sukulaisissa diktaattoreita tai muita vaikutusvaltaisia henkilöitä.

Mutta edelleen: miten nämä tai muutkaan asiakkaan tuntemiseen liittyvät tiedot selviävät passin tai kasvojen valokuvasta, jotka on kaiken lisäksi helppo muokata kuvankäsittelyllä? 

Eniten ihmetyttää se, että Nordea myy muille (Kela, Omakanta, lääkärien ajanvaraus, Trafi ym) asiakkaan vahvaa tunnistuspalvelua ja laskuttaa jokaisesta tunnistuskerrasta joitakin senttejä. Miksei Nordea pyydä tunnistautumaan omilla pankkitunnuksilla?

Miten Nordea voi tarjota tunnistuspalvelua muille, jos se ei luota omiin tunnuksiinsa? Miten Kela ja Omakanta voivat varmistaa tietosuojan, jos pankkitunnuksiin ei olekaan luottamista? Tämähän romahduttaa koko vahvan tunnistamisen ja verkkoasioinnin.

Olisiko niin, että rahanpesudirektiivi edellyttää pankin tuntevan asiakkaansa, mutta ei ota huomioon sitä, että Suomessa pankit tuntevat asiakkaansa jopa viranomaisten puolesta tarjoamalla pankkitunnuksia vahvaan tunnistamiseen? 

Kiinnostaisi myös tietää, onko kuvien pyytäminen GDPR:n mukaista. Täyttävätkö ne edes tarpeellisuusvaatimusta? Vertaileeko joku henkilö oikeasti kuvia silmämääräisesti ja pystyy niiden perusteella tuntemaan asiakkaan? Mitä kuville tapahtuu, kun tämä vertailu on tehty?

Ilmoituksessa kerrottu osoite www.nordea.fi/miksipankkikysyy vie sivulle https://www.nordea.fi/henkiloasiakkaat/tule-asiakkaaksi/asiakkaan-tunteminen.html, jossa selitetään ympäripyöreitä pankin vastuusta ja tarpeesta tuntea asiakkaansa koska ...Pankki voi myös käyttää antamiasi tietoja soveltuvin osin niiden pankkipalvelujen yhteydessä, joissa meillä pankkina on velvollisuus selvittää sinusta tietyt asiat, kuten arvioidaksemme sijoitustuotteen tai -palvelun soveltuvuutta sinulle. Tällöin meidän ei tarvitse kysyä samoja asioita useampaan kertaan. 

Juurihan te kysytte samoja tietoja yhä uudelleen. Ja miten selfie liittyy palveluiden sopivuuden arviointiin? Näkeekö naamasta, kenelle kannattaa tarjota sijoitusneuvontaa?

Suomalainen HETU sisältää onneksi syntymäajan ja sukupuolen, vaikka molempia tietoja onkin vaadittu poistettavaksi. HETUn ansiosta pankki tietää tai saa selville kaiken tarpeellisen ilman outoja kyselyitäkin.

lauantai 7. lokakuuta 2017

Suomen sähköinen henkilökortti takkuaa edelleen

Suomen parhaita viranomaispalveluita on passin tai henkilökortin uusiminen. Sen voi tehdä kätevästi netissä ja oman valokuvan ladata joko koneelta tai antaa valokuvaamon siirtää se sähköisesti suoraan poliisin järjestelmään. Allekirjoitus löytyy poliisin tietokannasta ja maksu hoidetaan saman tien netissä. Noin viikon päästä valmis kortti tai passi noudetaan lähimmästä postista tai R-kioskilta. Tämä kevennetty menettely on tullut voimaan 1.4.2017 alkaen ja edellyttää, että hakija on edeltävän kuuden vuoden aikana hakenut passia tai henkilökorttia henkilökohtaisesti viranomaisen luona asioimalla.

Helppoa ja näppärää. Kerrankin jotain, minkä sähköinen asiointi tekee aidosti helpoksi.

Heinäkuun lopussa luin Timo Harakan valituksen siitä, miten vaikeaksi sähköisen henkilökortin käyttöönotto on tehty. Olikin sopiva aika uusia oma kortti, joten tein tilauksen netissä.

Kaikki meni hyvin ja noudin kirjeen lähikaupan kassalta. Mutta sitten alkoi ihmettely. Missä ovat tunnusluvut, joita kortin käyttöön tarvitaan?

Kirjekuoressa tullut saate viittaa sähköiseen varmentamiseen vain yhdessä lauseessa: "Henkilökortin sirulla olevaa kansalaisvarmennetta voidaan käyttää vahvan sähköisen tunnistamisen välineenä, lisätietoja www.vrk.fi". Siinä kaikki. Muu teksti käsittelee kortin säilyttämistä, sen käyttöä matkustusasiakirjana sekä vanhan kortin hävittämistä. Poliisin sivulla, josta korttia haetaan, ei liioin mainita mitään tunnusluvuista.

Linkissä mainittu www.vrk.fi johtaa Väestörekisterikeskuksen kotisivulle, jossa on paljon erilaisia vaihtoehtoja. Jos osaa hakea, löytää ylävalikosta kohdan Kansalaisvarmenteen käyttöönotto ja päätyy sivulle http://vrk.fi/kansalaisvarmenne. Sivun mukaan "poliisin myöntämässä henkilökortissa on Väestörekisterikeskuksen kansalaisvarmenne, jonka avulla henkilö voidaan luotettavasti tunnistaa sähköisessä asioinnissa". Sivun keskeltä löytyy vihdoin kaivattu lause: "Aktivointitunnusluku toimitetaan sinulle postitse viikon kuluessa kortin toimittamisesta".

Haa! Tunnukset tulevat siis jälkikäteen. Mikähän idea siinä on? Miksei tunnuksia ole samassa kirjeessä, jolla itse kortti toimitetaan? Ennen kuoren luovutusta hakijan henkilöllisyys tarkistetaan, joten turvallisuus ei ainakaan parane sillä, että tunnukset toimitetaan jälkikäteen tavallisena kirjeenä omaan postilaatikkoon.

Itse asiassa jälkitoimitus heikentää turvallisuutta, koska puoliso tai identiteettivaras voi napata ne postilaatikosta ja sen jälkeen varastaa kortin. Jos tunnukset luovutettaisiin kortin mukana, ne päätyisivät varmuudella oikealle henkilölle.

Ja ihan yksinkertainen kysymys: miksei tunnusluvuista edes mainita kortin saatekirjeessä??

Tunnukset sisältävä kirjekuori tosiaan tuli viikkoa myöhemmin. Siinä kerrotaan, että PIN1- ja PIN2-luvut (todennus/salaus ja allekirjoitus) voi määritellä itse. Kortti aktivoituu ensimmäisellä käyttökerralla ja annetaan linkki www.fineid.fi, josta saa lisätietoja sekä voi ladata kortinlukijaohjelmiston. Aiemmissa korteissani koodit olivat kiinteitä, eikä niitä voinut muuttaa.

Googlaamalla löytää 27.12.2016 päivätyn tiedotteen, jossa kerrotaan henkilökortin käyttöön tulevista muutoksista. Siinä kerrotaan kiinnostavasta ominaisuudesta: "Uuden kortin siru on myös etäluettava, joka mahdollistaa kortin käytön ilman erillistä kortinlukijaa NFC-ominaisuuden omaavilla älypuhelimilla (Android). Mobiilisovellus Applen mobiililaitteille julkaistaan vuoden 2017 aikana".

Tämähän on kiinnostavaa -- kortin käyttöön ei enää tarvita usb-porttiin liitettävää lukijaa. Mutta missä se luvattu Android-sovellus on? Etsimällä lisää löytyy sivu Kortinlukijaohjelmisto ja varmenteen testaus, jossa lukee "Android laitteella tunnistautuminen ei ole vielä käytössä, tulossa 2017 vuoden lopulla".

Eipä ihme, ettei asiasta ole tiedotettu. Vuosi loppuu kohta, eikä Android-sovellus ole valmis. Ja entä luvattu Apple-versio? Tietäen, miten Apple estää ulkopuolisten pääsyn NFC-siruunsa, ohjelmaa tuskin tullaan näkemään luvatusti tämän vuoden aikana.

Lopputuloksena on kortti, joka toimii perinteiseen tapaan lukijassa, mutta ei mobiilisti. Poliisin ja Väestörekisterikeskuksen yhteistyö ei näytä toimivan, joten käyttäjältä menee sormi suuhun. Turha odottaa, että sähköinen tunnistautuminen näillä eväillä koskaan yleistyisikään.

Se on sääli, sillä olen seurannut projektia jo 17 vuoden ajan. Oma SATU-tunnukseni oli ensimmäisten joukossa eli 10001234E. Siksi tällainen loputon sählääminen on lohdutonta.

Miten kummassa virolaiset osasivat tämän niin hyvin?

maanantai 16. huhtikuuta 2012

Facebook voi pyytää kopiota passistasi

YLEn Aamu-tv:ssä kerrottiin viime viikolla, ettei yksikään oikea palvelu pyydä lähettämään kopiota omasta passista. Kyse oli vastauksesta huolestuneen katsojan kysymykseen (ilmeisesti kysyjä oli saanut tällaisen pyynnön ja vieläpä toteuttanut sen).

Facebook kuitenkin voi pyytää lähettämään kopion passista. Se on ainoa tapa, jolla Facebook pystyy varmistamaan käyttäjän henkilöllisyyden ja karsimaan esimerkiksi identiteettivarkaita tai pilailijoita. Asiaa kysyneen katsojan ei siis kannata menettää yöuniaan asian vuoksi -- todennäköisesti mitään vahinkoa ei tapahtunut.

Passia on pyydetty esimerkiksi Salman Rushdielta. Tavallisen suomalaisen käyttäjän aitous ei liene Facebookille yhtä tärkeää, mutta ymmärtääkseni myös suomalaisia on pyydetty todistamaan henkilöllisyytensä. Ja jos haluaa sulkea kuolleen sukulaisen tilin, Facebookille pitää lähettää kaikenlaisia dokumentteja.

Miten sitten erottaa aidot ja väärät pyynnöt toisistaan? Voi olla tapauksia, joissa huijarit ovat pyytäneet lähettämään kopioita passeista itselleen, mutta kovin yleisiä ne eivät ole enkä äkkiseltään muista yhtään tapausta. Aidon pyynnön erottaa parhaiten lähetysosoitteesta: jos sähköposti, johon lähetystä pyydetään (ei se, mistä pyyntö näyttää tulevan!) on Googlen tai Facebookin oma, pyyntö on mitä luultavimmin aito.

Oletko joutunut todistamaan henkilöllisyyttäsi amerikkalaisille palveluille lähettämällä dokumentteja sähköpostilla? Tai oletko saanut selviä huijausviestejä, joissa on pyydetty tekemään niin?

maanantai 14. marraskuuta 2011

Salasanat joutavat mennä

Viime päivien henkilötieto- ja salasanavuodoista voi vetää vain yhden johtopäätöksen: salasanat joutavat mennä.

Käyttäjätunnus ja salasana riittivät yksilöimään ihmisen 1980-luvulla, kun jokaisella oli vain yksi tietokonepääte, johon työpäivän aluksi kirjauduttiin. Nyt töissä on lukuisia tietojärjestelmiä, jotka vaativat yksilöllistä salasanaa ja velvoittavat vaihtamaan sen säännöllisesti.

Ja mikä pahinta, myös tavallisten kansalaisten pitää keksiä jatkuvasti uusia salasanoja (ja muistella vanhoja!) voidakseen asioida nettipalveluissa ja viranomaisten kanssa.

Vanhan salasanatekniikan varaan ei voi enää rakentaa 2010-luvun palveluita. Luotettavan todentamisen ongelma on noussut tietoyhteiskunnan kehittämisen esteeksi. Sama pätee henkilötunnukseen: HETUa ei voi yrittää piilotella niin, että sen tietäminen todistaisi henkilöllisyyden.

Suomi oli edelläkävijänä kehittämässä HST-korttia, jolla olisi voitu siirtää kaikki nettipalvelut yhden kortin ja yhden PIN-koodin taakse. Hanke kuitenkin hiipui (paitsi Virossa, jossa sillä voi jopa äänestää verkossa). Nyt kortille olisi totisesti käyttöä!

Toinen keino olisi käyttää matkapuhelinta todentamisen apuna. Lähes jokaisella netinkäyttäjällä on kännykkä. Mobiilivarmenne on yksi vaihtoehto; Google tarjoaa kevyemmän, tekstiviestillä lähetettävään numerokoodiin perustuvan vaihtoehdon.

Kun asiointipalveluihin saadaan kunnon todennus, salasanojen käyttö jää verkkolehtiin ja netin keskustelupalstoihin, joissa identiteetillä ei ole suurtakaan merkitystä. Salasanojen käyttö saa jäädä palveluihin, jotka eivät aiheuta vahinkoa, vaikka niiden tiedot kaapattaisiin tai vuodettaisiin nettiin.

maanantai 7. marraskuuta 2011

HETU, SOTU, SATU... ja PATU?

Puolijulkisen HETUn (HEnkilöTUnnus; entinen SOsiaaliturvaTUnnus eli SOTU) käytöstä aiheutuu ongelmia, koska alunperin henkilöiden yksilöintiin (identifiointiin) tarkoitettua tunnusta on alettu käyttää myös henkilöllisyyden varmentamiseen (todentaminen).

Ongelma ratkeaisi luomalla uusi, pelkästään yksilöintiin tarkoitettu tunnus. Itse asiassa sellainen on jo olemassa. Vuodesta 2003 lähtien Väestörekisteri on luonut jokaiselle uudelle suomalaiselle sekä HETUn että SATUn (Sähköinen AsiointiTUnnus; englanniksi FINUID, Finnish Unique Identification Number). Vanhemmat kansalaiset saavat SATUnsa kansalaisvarmennetta hakiessaan.

SATU on täysin julkinen tieto. Paavo Lipponen, joka oli pääministerinä kun epäonninen HST-kortti otettiin käyttöön joulukuussa 1999, sai ensimmäisen tunnuksen 10000001N. Omani on 10001234E. Riittäisi, että virallisiin asiakirjoihin merkittäisiin tämä tunnus kertomaan, kenestä kansalaisesta on kyse. Siten HETUn julkista käyttöä voitaisiin vähentää.

Toinen ratkaisu olisi luoda jokaiselle suomalaiselle oma salasana viranomaisasiointia varten. Se voisi olla vaikkapa PATU eli PuhelinAsiointiTUnnus.

Yksinkertaiselle todentamiselle on käyttöä lähinnä puhelimella asioitaessa. Kun palvelut siirtyvät yhä enemmän verkkoon, voidaan käyttää pankkitunnisteita (TUPAS) tai jatkossa toivottavasti turvallisempia välineitä, kuten mobiilivarmenteita tai HST-kortin seuraajaa.

PATUssa olisi joitakin käytännön ongelmia. Ensinnäkin jokaisen pitäisi taas muistaa yksi uusi salasana. Toiseksi olisi vaara, että viranomaiset ja yritykset tallentavat PATUn henkilötietojen mukana, jolloin tietomurto voisi levittää ne julkisuuteen. Tätä varten tarvittaisiin mekanismi, jolla kansalainen voisi vaihtaa paljastuneen PATUnsa. Kun puhelinasiointi on muutenkin katoavaa kansanperinnettä, kannattaako nähdä vaivaa?

Todentamisen suhteen suomalainen tietoyhteiskunta on osoittautunut todella kädettömäksi. HST-kortti oli hieno tekniikka ja Suomi oli sen soveltamisen pioneeri, mutta kun hanke floppasi, mitään uutta ei ole viitsitty yrittää. Niinpä puolijulkisten HETUjen ilmestyminen nettiin on iso uutinen ja saa puoli valtakuntaa sekaisin.

Erityisen moitittavaa kehityksen pysähtyminen on siksi, että vahva luottamus viranomaisiin ja hyvät kansalliset rekisterit ovat Suomen erityispiirteitä. Niitä pitäisi pystyä myös hyödyntämään, jotta tällaista sekoilua ei jatkossa enää tapahtuisi.

tiistai 28. kesäkuuta 2011

A tua conta està temporariamente bloqueada

Portugalissa lomaillessani Facebook sai yhtäkkiä päähänsä sulkea tilini. Kirjautumisyritys antoi virheilmoituksen:


Ei mitään selitystä, tietenkään. Jostain syystä Facebook vain oli päätellyt, että tililläni oli tietoturvaongelma. Erikoista, sillä käyttämäni kone oli oma läppäri, jolta olin juuri edellisenä päivänä käyttänyt palvelua. Korkeintaan ip-osoite oli välissä vaihtunut.

Mutta Facebookin kanssa ei kannata väitellä, eikä voikaan. Ilmaispalvelun käyttäjä on ongelmatilanteissa omillaan. Ei ole numeroa johon soittaa tai sähköpostia, josta saisi vastauksen.

Onneksi ilmoituksen teksti oli portugaliksi, joten oli helppo arvata mistä oli kyse. Vaan entä jos teksti olisikin ollut venäjäksi, thaiksi tai vaikka arabiaksi?

Continuar-painike toi näyttöön uuden ikkunan, jossa englannin ja portugalin sekakielellä pyydettiin henkilöllisyyden todentamista:


FB-ystävien kasvokuvien tunnistus kuulosti vaaralliselta -- en välttämättä muista nimiä edes livetapaamisessa, miten siis pelkän kuvan perusteella (joka kuva ei aina edes esitä henkilöä itseään).

Valitsin jälkimmäisen vaihtoehdon ja Facebook esitti turvakysymyksen -- tietenkin portugaliksi. Onneksi muistin vastauksen. Muistatko itse? Parasta tarkistaa kysymys ja vastaus ennen reissuun lähtöä. Muutoin yhteydenpito kavereihin saattaa jäädä tekemättä.

Toinen niksi: turvakysymyksen vastaus kannattaa valita sellaiseksi, jonka voi kirjoittaa perusmerkistöllä ilman ääkkösiä. Niiden löytäminen esimerkiksi nettikahvilan koneelta voi olla mahdotonta.

Onnistuneen todentamisen jälkeen Facebook oli taas tyytyväinen ja käyttö saattoi jatkua normaalisti. Olisi totisesti toivottavaa, että kansainvälisissä nettipalveluissa päästäisiin salasanaa vahvempaan todennukseen, jotta tällaisilta sekoiluilta vältyttäisiin.

Ikkunan vasemmassa alanurkassa on pienellä teksti Suomi. Ilmeisesti sitä klikkaamalla virheilmoituksen ja kysymykset olisi saanut muutettua suomeksi. Mutta miksi Facebook ylipäätään esittää tekstit paikallisella kielellä, jos se kuitenkin tietää käyttäjän valitseman kielen?

Jos Suomi-painike ei toimi ja ruudulle pullahtaa paikallisen maan harakanvarpaita, ainoa toivo on etsiä käsiin joku paikallinen toimimaan tulkkina.

tiistai 21. heinäkuuta 2009

Miksi HST-projekti epäonnistui?

Valtiovarainministeriö on ehdottanut HST-kortin eli kansalaisvarmenteen lopettamista. Hanke on kestänyt kohta 10 vuotta ja tullut maksamaan 30 miljoonaa euroa. Kuitenkin aktiivisia käyttäjiä on vain muutama sata, eikä määrä näytä ainakaan kasvavan.

Malliesimerkki HST-kortin käytöstä oli OP-pankki, johon pystyi kirjautumaan kortilla. Kotikäyttäjän kannalta kortti oli vaihtuvia tunnuslukuja parempi ja mukavampi ratkaisu. Nyt OP on ilmoittanut luopuvansa HST-kortista, koska sen käyttö on jäänyt marginaalisen vähäiseksi.

Mikä meni pieleen? Kauppalehden eilisen pääkirjoituksen mukaan kortin hankkiminen oli liian kallista ja monimutkaista, jotta se olisi levinnyt laajaan käyttöön.

Olen eri mieltä. Virallisen henkilöllisyystodistuksen hakemista ei voi tehdä kovin helpoksi eikä halvaksi. Niitä ei voi myydä turuilla ja toreilla, vaan todistus on anottava ja haettava viranomaiselta. Ei passinkaan hankkiminen helppoa ole.

Kukaan ei valita passin hakemisen monimutkaisuudesta tai passin hinnasta, koska passi koetaan hintansa arvoiseksi. Sille on käyttöä, HST-kortille ei. Jos kansalaiset olisivat kokeneet, että kortista on heille aidosti hyötyä, se olisi yleistynyt. Pelkkä sähköinen muuttoilmoitus ei riittänyt. Olisi tarvittu enemmän OP-pankin kaltaisia kaupallisia palveluita.

OK, kortin vaatima lukijalaite oli myös ongelma. Valtion olisi kannattanut vaikka subventoida niitä kansalaisille. Hankkeeseen uponneilla 30 miljoonalla olisi voitu hankkia lukija jokaiselle suomalaiselle. Se olisi silti ollut taloudellisesti kannattavaa, sillä vahvan todentamisen hyödyt olisivat maksaneet itsensä takaisin.

HST-hanke kaatui pankkeihin, jotka tarjosivat omaa TUPAS-todennusta. Se ei vaatinut lisälaitteita ja oli teknisesti helppo toteuttaa. Pankkien kannalta TUPAS oli suorastaan nerokas ratkaisu, sillä se pakotti kansalaiset verkkopankkien käyttäjiksi ja sitoi heidät pankkiinsa. Tämä tuli kiusallisesti esille pari viikkoa sitten, kun poliisi alkoi vaatia todentamista sähköisen rikosilmoituksen jättäjiltä.

Asiakkaat luulivat, että TUPAS-todentaminen on ilmaista. Todellisuudessa pankit veloittavat jokaisesta todentamisesta sitä yritystä tai viranomaista, jonka palveluun mennään. Kun jätät sähköisen rikosilmoituksen, poliisi maksaa siitä. Viime kädessä kyse on siis tulonsiirrosta pankeille.

Kertakäyttöisiin tunnuslukuihin perustuva todennus ei ole aukoton eikä riitä esimerkiksi sähköiseen allekirjoitukseen tai sähköpostin salaamiseen. Ainoa kestävä ratkaisu on sähköinen varmenne. Jos HST-kortti lopullisesti haudataan, jäljelle jää vain mobiilivarmenne. Siinä on omat ongelmansa.

perjantai 17. heinäkuuta 2009

Poliisi vaatii pankkitunnuksia sähköisen rikosilmoituksen jättäjältä

Päivän Helsingin Sanomat uutisoi, miten poliisi on heinäkuun alusta lähtien edellyttänyt vahvaa todennusta sähköisen rikosilmoituksen jättäjältä. Uutisen alaotsikko "Uudistuksen pelätään luovan eriarvoisuutta" kertoo, mistä HS on huolissaan.

Ei, pankkitunnusten vaatiminen ei luo eriarvoisuutta. Sen sijaan miljoona suomalaista on vailla nettiä ja siten verkkopalvelujen ulkopuolella. Koska poliisi ei mielellään ota vastaan rikosilmoituksia puhelimitse, netittömät kansalaiset joutuvat menemään paikan päälle ilmoitusta jättämään. Se luo eriarvoisuutta. Mutta ei sillä ole mitään tekemistä pankkitunnusten tai todennuksen kanssa.

Periaatteessa on ymmärrettävää, että verkkopalveluissa aletaan siirtyä kohti vahvaa todennusta. Tietoyhteiskunnan kehittämisen kannalta on tärkeää, että verkossa asioivan käyttäjän henkilöllisyys voidaan varmentaa edes samalla tarkkuudella kuin reaalimaailmassa. On tietysti ikävää, ettei todennukseen nykyoloissa ole kuin yksi käytännön ratkaisu, ja se on pankkitunnusten käyttö. Sinänsä hyvä HST-korttihanke möhlittiin ja sen kehittämiseen uhratut miljoonat menivät hukkaan.

Pohjimmiltaan ongelma ei ole siinä, että poliisi vaatii vahvaa todennusta vaan siinä, että todennuspalvelusta on tullut pankkien yksinoikeus. Tässä valtio voi katsoa peiliin.

HS:n jutun perusteella vahva todennus vähentää asiattomien rikosilmoitusten määrää. Niiden osuus ei kuitenkaan liene suuri. Tärkeämpi syy onkin varautuminen poliisin tuleviin verkkopalveluihin, kuten erilaisiin lupa-anomuksiin. Lisäksi palvelua aikoinaan avattaessa oli tarkoitus, että ilmoituksen jättäjä voisi jonain päivänä myös seurata asian etenemistä netistä.

Jutussa haastateltu tietohallintopäällikkö Tapani Hämäläinen ei pidä todennusvaatimusta kohtuuttomana. Jos henkilö haluaa asioida netissä, hänellä kaikesta päätellen on myös jonkin pankin verkkotunnukset. Perustelu on hieman ontuva: kaikki nettikäyttäjät eivät syystä tai toisesta asioi nettipankissa. Tällaisia ihmisiä on varsinkin nuorissa ja vanhuksissa.

Heitä lohduttaa tieto siitä, ettei rikosilmoitusta tarvitse jättää henkilökohtaisesti. Sen voi tehdä verkossa kuka tahansa toisen henkilön puolesta. Lisäksi ilmoituksen voi aina käydä tekemässä perinteiseen tapaan paikan päällä. Jos ilmoitukseen liittyy jotain materiaalia (kuten omassa tapauksessani viime kesänä), asemalla käyntiä ei voi välttää. Ilmoitusta vastaanottava poliisi osaa myös kysyä asioita, joita sähköisen ilmoituksen jättäjä ei itse tule ajatelleeksi.

On siis vaikea nähdä, että todentamisen vaatiminen olisi ongelma. Ennemmin tai myöhemmin sitä aletaan vaatia muissakin palveluissa, mikä on periaatteessa hyvä asia (sikäli kun henkilöllisyyden selvittämiselle on oikeasti perusteita, eikä sitä vaadita turhaan).

Uutisen herättämästä verkkokeskustelusta päätellen asia on iso ongelma. Kuinkahan moni kommentoijista on edes lukenut uutista loppuun?

perjantai 29. elokuuta 2008

Pankkitunnistus petti jälleen

Ilta-Sanomien pieni uutinen kertoi 19.8.2008 yrittäjästä, joka oli verkkopankkiin mennessään päätynyt väärän henkilön tilille. Uutinen julkaistiin vain paperilehdessä ja se tuli tietooni vasta jälkeenpäin, tuttavan ilmoitettua asiasta.

Kuvio oli sama kuin keväällä: henkilö päätyi vääriin tietoihin tehdessään pienen virheen asiakasnumeron ja kertakäyttösalasanan antamisessa. Tällä kertaa virhe tapahtui siinä, että asiakas jätti vahingossa asiakasnumeron viimeisen merkin kirjoittamatta. Numero sekä kertakäyttösalasana sattuivat täsmäämään toiseen henkilöön.

Kuten keväällä laskeskelin, tällaiset sattumukset ovat yleisempiä kuin mitä pankit silloin antoivat ymmärtää. Ilta-Sanomien uutisessa siteerattu pankin edustaja ei enää vedonnut lottovoittoon vaan sanoi, että "Toisten tilitietoihin pääseminen on harvinaista. Niitä sattuu kolmesta neljään vuosittain."

Siis: yhden pankin asiakkaat päätyvät 3-4 kertaa vuodessa näkemään väärän henkilön tilitapahtumat. Pankkeja sekä muita tupas-tunnistusta käyttäviä palveluita on Suomessa useita, ja niiden käyttö kasvaa jatkuvasti. Ja tämä kaikki siis vahingossa - luku moninkertaistuu, jos temppua aletaan vasiten yrittää. Jokainen voi itse arvioida, onko tämä paljon vai vähän.

perjantai 4. heinäkuuta 2008

Todentamisen ongelmat kassalla

Helsingin Sanomat tarttui viikolla aiheeseen, jota olen itsekin aina hämmästellyt: henkilöllisyyden todentaminen kaupan kassalla on yhtä tyhjän kanssa. Kun tarkastus on lähinnä teatteria herää kysymys, miksi sitä ylipäätänsä tehdään.

Klassinen esimerkki on henkilötunnuksen loppuosan kysyminen. Pankit ja luottokorttien myöntäjät velvoittavat kaupan tarkistamaan ostajan henkilöllisyyden, kun summa ylittää tietyn rajan. Esimerkiksi Visa-kortissa raja on 50 euroa. Jos tätä ei tehdä kassalla, mahdolliset luottotappiot jäävät kaupan itsensä kannettavaksi.

Ymmärtääkseni myyjä kirjoittaa kuittiin ostajan henkilötunnuksen loppuosan osoittaakseen, että on tarkistanut asiakkaan henkilöllisyyden. Monissa kaupoissa myyjä ei kuitenkaan pyydä saada nähdä henkilöllisyystodistusta, vaan kysyy henkilötunnuksen loppuosan asiakkaalta suullisesti -- ja siinä ei ole mitään järkeä. Henkilötunnus, jonka asiakas voi itse keksiä, ja jota ei edes verrata mihinkään, on yhtä tyhjän kanssa. Pelkkää teatteria.

Henkilötunnukset eivät ole suoranaisesti salaisia, mutta ei niitä silti kannata levitellä huolimattomasti. Tästäkin syystä henkilötunnuksen ilmoittaminen suullisesti on hölmöä. Kertoisitko ääneen tietokoneen salasanan, jos myyjä kysyisi sitä, niin että kaikki samassa kassajonossa olevat kuulisivat sen? Et varmaankaan.

Ilmeisesti todentamista ei pahemmin kouluteta myyjille, sillä Helsingin Sanomien yleisönosastolla muuan koko ikänsä myyjänä toiminut nainen kertoi hämmästyneensä, kun asiakkaan tunnuksen loppuosa oli sama kuin hänellä itsellä. Hän oli luullut, että loppuosat ovat kaikilla yksilöllisiä. Korostetaan siis, että henkilötunnukset ovat yksilöllisiä, niiden loppuosat eivät.

Kuinka todennäköistä on törmätä henkilöön, jolla on sama loppuosa? Lopun tarkoituksena on erotella toisistaan samana päivänä syntyneet henkilöt. Juoksevan numeron lisäksi loppuosaan kuuluu tarkistusmerkki, joka samalla varmistaa, että tunnuksen syntymäaika ja juokseva numero ovat oikein. Juoksevassa numerossa parillinen tai pariton luku kertoo sukupuolen.

Tarkistusmerkki on numero tai kirjain. Kaikkia kirjaimia ei ole käytetty; esimerkiksi nolla sekä O- ja Q-kirjaimet sekaantuisivat liian helposti. Merkki on 31:n jakojäännös (modulo) eli sillä on 31 mahdollista arvoa. Siten todennäköisyys kahden henkilön samoille loppuosille on noin 1: 31000. Kaupan kassa törmää samaan tunnukseen keskimäärin joka 15 000 asiakkaan kohdalla. Jos kassan läpi kulkee vaikkapa 250 asiakasta työvuoron aikana, määrä tulee täyteen jo 60 työpäivän kohdalla. (Edellyttäen, että asiakkaiden sukupuolijakauma on tasainen; esimerkiksi rautakaupan kassaneidiltä samaan loppuosaan törmääminen kestää varmasti pidempään kuin hänen kosmetiikkaosastolla työskentelevältä kolleegaltaan).

Tämä ei kuitenkaan ollut Hesarin jutun ydin, vaan se, että silloinkin kun myyjä pyytää nähdä henkilöllisyystodistuksen, tarkistus on lähinnä muodollinen. Jutun tehnyt naistoimittaja oli selvinnyt tarkistuksesta jopa miespuolisen kolleegansa papereilla. Kukapa sitä nyt omaa valokuvaansa muistuttaisi? Myyjältä olisi perin epäkohteliasta tiedustella, onko valokuvan ottamisesta kenties kauankin, kun esittäjä ei enää lainkaan muistuta kuvaansa ja sukupuolikin näyttää vaihtuneen (kuten myös allekirjoituksessa esiintyvä nimi, joka ei sekään täsmää).

Jep - sähköisessä identiteetissä on useita heikkouksia, mutta reaalimaailmassa asiat ovat vielä paljon huonommin!

lauantai 31. toukokuuta 2008

Särö suomalaisen tietoyhteiskunnan turvallisuudessa

Nyt se on vahvistettu: tupas-todennuksesta huolimatta asiakas voi harvinaisen yhteensattuman seurauksena päästä palveluun toisen henkilön nimissä. Aamulehden uutinen kertoo, miten KELAn tapauksessa nainen pääsi Sampo Pankin tunnuksilla vahingossa Nordean palveluun.

Aamulehden uutisessa Nordean riskienhallintajohtaja Kari Oksanen toteaa, että "tämä on aika mitätön asia". Teknisesti ottaen se pitääkin paikkansa. Käytännössä asialla on kuitenkin kauaskantoisia seurauksia:

1) Tähän asti tupas-tunnistusta on pidetty vahvana todennuksena, joka toisin kuin itse valittu salasana todentaa käyttäjän niin luotettavasti, että hänelle voidaan sen jälkeen näyttää esimerkiksi tili- ja terveystietoja. Kun nyt käyttäjä on täysin vahingossa päässyt toisen henkilön tietoihin on pakko kysyä, voidaanko todennusta enää pitää vahvana.

2) Suomalaisia tietoyhteiskuntapalveluita on tähän asti pidetty erittäin luotettavina ja turvallisina. Yksikin tällainen vahinko nakertaa luottamusta sähköistä asiointia kohtaan. Kyse ei ole enää siitä, voiko joku kirjautua palveluun toisen nimissä vaan siitä, kuinka usein niin tapahtuu. Mitä enemmän sähköinen asiointi yleistyy, sitä useammin vastaava vahinko tulee toistumaan.

3) KELAn tapaus oli puhdas vahinko. Nyt, kun asia on tullut julkiseksi, on vaarana että jotkut alkavat tarkoituksella kokeilla satunnaisia tunnuksia, tai keksivät muita kiertoteitä. Mitä tapahtuu, kun puhdasta sattumaa autetaan tarkoituksellisella yrittämisellä?

Suomalaisen tietoyhteiskunnan julkisuuskuva on saanut särön. Palvelujen tuottajien on ryhdyttävä konkreettisiin toimiin luottamuksen palauttamiseksi. Todentaminen on saatettava 2000-luvun vaatimusten tasolle.

keskiviikko 28. toukokuuta 2008

Väärän todennuksen todennäköisyys

KELAn "kumma sattuma" houkuttelee spekuloimaan tupas-todennuksen turvallisuudella. Ei ole mitään julkista tietoa siitä, mistä KELAn ilmiö todellisuudessa johtui. Siksi kaikki tästä eteenpäin on todellakin spekulointia.

Peruskysymys on tämä: kuinka todennäköistä on, että pankkitunnuksilla pääsee todentamaan itsensä toisen käyttäjän nimissä?

Olen ollut Nordean verkkopankin asiakas jo 1980-luvun lopulta, kun pankin nimi oli vielä KOP ja yhteysvälineenä modeemi. Pankkiasiointi tapahtui pankin itsensä kehittämällä dos-ohjelmalla. Noista ajoista lähtien asiakasnumeroni on ollut kuuden merkin mittainen. Oletetaan, ettei numerossa ole tarkistusmerkkejä, vaan että jokainen kuuden merkin numerosarja on jonkun asiakasnumero.

Asiakasnumeron lisäksi kirjautumiseen tarvitaan kertakäyttötunnus, jotka tupas-järjestelmässä ovat numerokoodeja 0001-9999. Vaihtoehtoja on 9999 kappaletta, joten todennäköisyys arvata oikein on noin 1/10 000 eli 0,01 %.

Todennäköisyys sille, että arvaisin oikein naapurini kuusi merkkiä pitkän asiakasnumeron, on yksi miljoonasta. Jotta pääsisin katsomaan hänen tilitietojaan, pitäisi sen lisäksi arvata vielä nelinumeroinen koodi. Kokonaisuutena onnistumisen todennäköisyys olisi yksi 10 miljardista. Se on erittäin turvallista. Ja taloudellisen vahingon aiheuttamiseen tarvittaisiin vielä uusi 0,01 % todennäköisyydellä onnistuva arvaus, joka siirtäisi rahaa tililtä toiselle. Ei tule mitään.

Mutta ajatellaanpa asia toisin päin: mikä on todennäköisyys sille, että pääsisin todentamaan itseni jonkun satunnaisen henkilön puolesta? Tässä tapauksessa asiakasnumerolla ei ole merkitystä. Riittää, että antamani numerosarja osuu jonkun asiakkaan kohdalle. Sen jälkeen on arvattava vain nelinumeroinen koodi. Todennäköisyys päästä sisään vieraan henkilön nimissä on siis 0,01 %. Se ei enää ole kovin turvallista. Ja koska palvelu sallii kolme yritystä, onnistumisen todennäköisyys nousee vielä kolminkertaiseksi.

Entä miten todennäköistä on, että tämä tapahtuu vahingossa? Oletko joskus kirjoittanut oman asiakasnumerosi vahingossa väärin? Minä olen. Kuvitellaan, että joka 100. kerralla asiakas kirjoittaa vahingossa oman asiakasnumeronsa väärin. Todennäköisyys sille, että oikea koodi täsmää väärään asiakasnumeroon, on edelleen 0,01 %. Väärä todennus tapahtuu siis 100 * 10 000 eli joka miljoonas kerta.

Oletetaan, että Suomessa suoritetaan päivittäin 200 000 tupas-todennusta. Se merkitsisi, että keskimäärin joka viides päivä joku kirjautuu vahingossa jonkun toisen nimissä johonkin palveluun. Luultavasti näin ei käy, joten arvio joka sadannesta väärin kirjoitetusta asiakasnumerosta on ylimitoitettu.

Joka tapauksessa sähköisen asioinnin arkipäiväistyessä siinä alkavat vaikuttaa suurten lukujen lait. Ne pakottavat arvioimaan myös turvallisuutta uudessa valossa.

Ja tämä kaikki oli tietenkin pelkkää spekulointia...